Titkos chipekkel szerelték fel a Ledger kriptotárcáit, több tízmillió dollár tűnt el
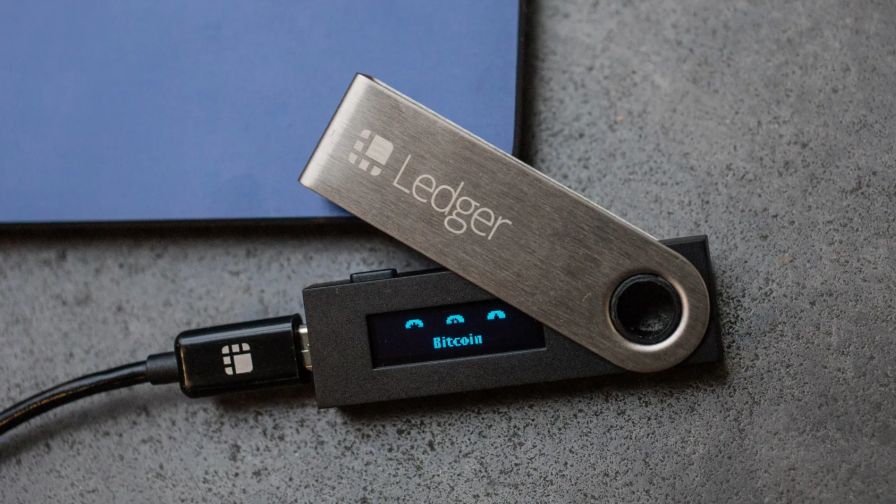
A kriptovaluták iránt érdeklődőknek gyakran azt tanácsolják, hogy szerezzenek be egy hardveres tárcát, például a Ledger valamelyik modelljét, mert az elméletileg a lehető legmagasabb szintű biztonságot nyújtja. Ezekben a kriptokulcsok offline, egy zárt kis eszközön vannak, és semmi nem tud kijutni róla. Gyárilag nincs benne semmilyen mobilnetes modul. A kulcsok tárolására elméletileg egy offline merevlemez is alkalmas, de ha az ember utalni akar róla, akkor azt rá kell dugni egy számítógépre, amin ha valamilyen vírus van, akkor viszi a kulcsot. A Ledgerből a kulcs ki se jön, csak a tranzakció jóváhagyása történik meg.
Ez a megközelítés azonban még így sem teljesen biztonságos, amint arra egy jelenleg is zajló vizsgálat rámutatott. Egy kutatás feltárta, hogy Délkelet-Ázsiában és Európában a Ledger viszonteladói olyan feltört tárcákat forgalmaznak, amelyekbe eSIM- és LTE-modulokat építettek be a helyreállító kifejezések kiszivárogtatása érdekében. A felhasználók egyenlegeiből már legalább 93 millió dollárnyi kriptovalutát utaltak el, és ez az összeg tovább növekszik. A közvetlenül a Ledgertől értékesített hardvereket egyelőre nem érinti az ügy.
Az első, csapdával ellátott tárca a Cryptobilis nevű viszonteladótól származott, amely jelenleg minden márka hardveres tárcáinak értékesítését felfüggesztette. A problémás készülék egy malajziai üzletből került ki, a Cryptobilis azonban Indonéziában és a Fülöp-szigeteken is értékesít termékeket. Mark Karpeles kutató már egy ideje vizsgálja a feltört tárcákat, és az egyik ilyen eszköz az Amazon Japanon keresztül jutott el hozzá: egy kínai eladótól vásárolták, majd Malajziából szállították ki. A Cryptobilis más márkák tárcáit is forgalmazza, például Trezor, Coolwallet és Tangem termékeket, de egyelőre nincs hír arról, hogy a Ledger készülékein kívül más márkák termékei is érintettek lennének.
Situation Update: Ledger can confirm that one of the impacted users’ devices contained an unauthorized hardware implant. Ledger is reaching out to impacted users as part of the ongoing investigation. If you have information regarding the investigation, please reach out to Ledger’s bounty program: [email protected]. As a measure of precaution CryptoBilis confirmed it has ceased sales of all hardware wallet inventory until the investigation is concluded. Ledger is in active communication with CryptoBilis on next steps. Ledger is working with the appropriate authorities to bring the bad actors to justice, and thanks @SEAL_911 for their collaborative support on the investigation. We have no indication that Ledger’s security infrastructure, systems or services have been compromised. As a reminder, Ledger recommends users who purchased a Ledger device from this reseller to not initiate set up if they have not yet done so. If you have set up your Ledger device, consider moving assets to a new Ledger signer (with a new seed). Security is a constantly evolving landscape; Ledger is continuously adding security mitigations and is working on further, enhanced anti-tampering solutions. Scammers often try to take advantage of incidents like this. Rely only on official Ledger channels for updates, and remember: Ledger will never ask for your 24-word recovery phrase. For assistance or questions, contact Ledger customer support through our official channels: https://t.co/PeTo6Z7l84
— Ledger Support (@Ledger_Support) October 10, 2026
A Ledger azt javasolja azoknak, akik az elmúlt 90 napban vásároltak tárcát a Cryptobilistől, hogy ne végezzék el az első beállítást, mivel a beszámolók szerint a privát kulcsok kiszivárogtatása ekkor történik. Azoknak, akik ezt már megtették, a Ledger azt ajánlja, hogy helyezzék át eszközeiket egy új tárcába. Az adatlopást úgy hajtják végre, hogy a kijelzőegység alá egy hajlékony nyomtatott áramköri lapot rejtenek, amely rögzíti az első beállítás során megadott privát kulcsot megjelenítő képpontokat. Az így megszerzett információ ezután a fent említett eSIM- és LTE-modulkombinációhoz kerül, amelyen keresztül kiszivárogtatják.
Németország is érintett: egy Johannes nevű technológiai szakember legalább két feltört tárcát talált a MediaMarktban. Vásárolt egy készüléket, és megállapította, hogy pontosan ugyanazokat a hardveres módosításokat végezték el rajta, mint az ázsiai példányokon. Ez arra utal, hogy az ázsiai és az európai esetek összefügghetnek egymással. Johannes ezután egy második tárcát is vásárolt egy másik MediaMarkt-üzletben, és az is módosítottnak bizonyult. Figyelemre méltó, hogy az eddig megtalált feltört tárcák többségéről megerősítették, hogy vadonatúj készülékek, nem pedig visszaküldött termékek. A rosszindulatú elkövetők gyakran új hardvereket vásárolnak, módosítják őket, majd visszaviszik az üzletbe, így a következő, mit sem sejtő vásárlóhoz kerülhet a manipulált eszköz.
UPDATE: I can confirm that the Ledger supply chain is compromised in Europe as well. @Ledger should initiate an immediate product recall to protect users. I just purchased a second device from a different Mediamarkt location today, recorded the unboxing process, and discovered spyware once again (video linked in the second tweet). The device was compromised in the exact same manner, featuring identical modifications (such as additional cables and an LTE module). This indicates its a widespread issue rather than an isolated incident, potentially affecting Ledger inventory across MediaMarkt and Saturn stores throughout Europe (comprising over 1,000 stores across 11 countries). My initial hypothesis was that these devices were returns that looked unopened to the employees and were just sold again as new however, a MediaMarkt employee confirmed that the device I purchased was not a return, and that returned Ledgers are sent directly back to the manufacturer rather than resold. Store records show the inventory originated from Aqipa GmbH. While Ledger's CTO was unsure if Aqipa serves as the direct distributor between Ledger and MediaMarkt, it appears to be the case. Given that Aqipa distributes across Europe, any physical retail store receiving stock through them may be at risk. I sent the first ledger to mark and the second one is going to ledger now, so that they can analyse it. If you purchased a ledger from anyone other than the official ledger store, make sure to check your device!!
— Johannes (4, 4) (@0xJohannes_) October 12, 2026
Johannes az egyik üzletben megkért egy MediaMarkt-alkalmazottat, hogy nézze meg a tárcák készletnyilvántartási adatait. Kiderült, hogy legalább az egyik készülék az Aqipa GmbH-tól származott, amely Európa-szerte működő forgalmazó. Ez azt jelenti, hogy az érintett termékek köre jóval szélesebb lehet a MediaMarkt üzleteinél vagy Németországnál. Mivel az ügy csak nemrég került napvilágra, a Ledger még nem tett közzé útmutatást az esettel kapcsolatban, de elképzelhető, hogy a vállalat a fent ismertetett lépésekhez hasonló intézkedéseket fog javasolni.
Mark Karpeles a blogbejegyzésében megjegyzi, hogy a feltört, eSIM-kártyákkal ellátott tárcák korábbi változataiban még kézzel készített beültetett áramkörök voltak. Aggasztó módon azonban a legújabb esetekben talált kiegészítő hardverelemek már megrendelésre gyártott alkatrészeknek tűnnek. Ha ez igaz, az arra utalhat, hogy valahol működik egy gyártósor, amely eltéríti a Ledger tárcáit, majd nagy mennyiségben állít elő belőlük feltört változatokat.
Ha mindez igaz, akkor ez egy ellátási lánc általi átverés, szaknyelven advanced supply chain attack. (Két éve ilyen támadással robbantott fel az izraeli titkoszolgálat 2800 olyan csipogót, amelyek a Hezbollah tagoknál voltak.) A korrumpált eszközök valószínűleg ugyanattól a hivatalos malajziai disztribútortól származnak, amely cégben 3 hónapja vezetőségváltás történt. Valószínűleg minden rajtuk átfolyt készlet meg van hackelve. A Ledger azt javasolja, hogy aki onnan vásárolta az eszközét az ne aktiválja.
A Ledger közzétette azokat az útmutatásokat, amelyek segítségével a felhasználók ellenőrizhetik tárcáik fizikai sértetlenségét. A vállalat minden általa kínált tárcamodell esetében képeket is mellékel az összes alkatrészről, így a felhasználók alaposan átvizsgálhatják a készülékeket, és megkereshetik az utólag beépített elemeket. Hasonlóképpen a leendő felhasználóknak kizárólag a Ledger hivatalos webhelyéről szabad szoftvereket letölteniük. Ezt azonban számos csaló webhely nehezíti meg, amelyek a hivatalos oldalaknak adják ki magukat, miközben csapdákkal ellátott szoftvereket kínálnak.