SG.hu·
Ukrán drónok csaptak le a Yandex két szuperszámítógépének otthont adó adatközpontra
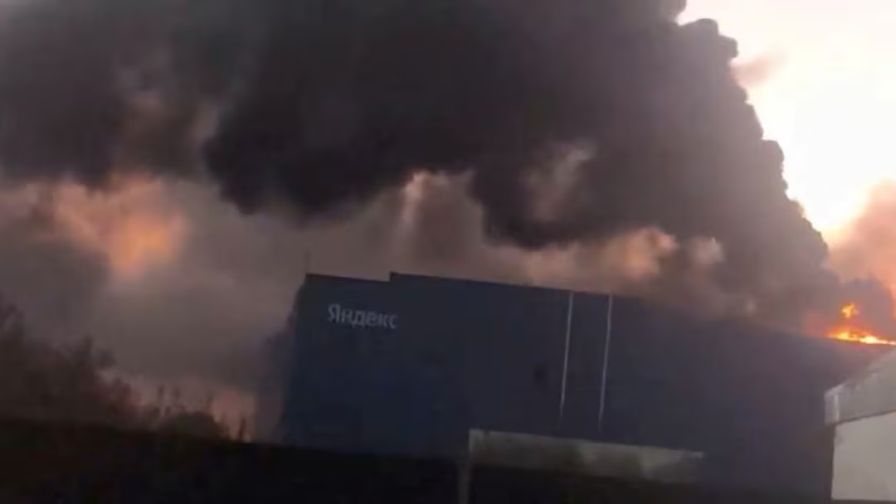
A sasovói adatközpontban a Yandex három szuperszámítógépe közül kettő működik. A dróntámadás után banki, kereskedelmi és médiarendszerek is elérhetetlenné váltak, az orosz vállalatok pedig egyre inkább kínai infrastruktúrára szorulhatnak.
Ukrán drónok csapást mértek az oroszországi Sasovóban található egyik jelentős Yandex-adatközpontra, ahol hatalmas tűz keletkezett, és a vállalat kénytelen volt leállítani a létesítményt. A támadást követően számos, a Yandex Cloudot használó szolgáltatás elérhetetlenné vált. A létesítményben állítólag a Yandex három szuperszámítógépe közül kettő található, amelyeket mesterségesintelligencia-fejlesztésre használnak, de egyelőre nem világos, hogy a rendszerekben keletkezett-e kár, így a sorsuk továbbra is bizonytalan. Orosz rakéták a hónap elején ukrán digitális infrastruktúrát támadtak.
A sasovói létesítmény a Yandex öt nagy adatközpontjának egyike, és több tízezer szervernek ad otthont, köztük két, Nvidia A100-as chipekre épülő szuperszámítógépnek, a Chervonenkisnek és a Lyapunovnak. A vállalat legerősebb rendszere, a Chervonenkis 2021-ben a világ 19. legerősebb szuperszámítógépe volt a Top 500-as rangsorban, ám a mai mércével mérve a 21,53 FP64 petaflopos teljesítménye már csak a lista 101. helyére elegendő. A nyugati szankciók miatt a Yandex már nem tudja továbbfejleszteni a rendszert. Mindkét gépet MI-modellek betanítására használták, köztük a YandexGPT-hez is, amely Oroszország vezető nagy nyelvi modellje. A Yandex harmadik szuperszámítógépe, a Galushkin, Vlagyimirban található.
A vállalat egyelőre nem közölte, hogy a csapás érintette-e a szuperszámítógépeit, bár a dróntámadás nyomán keletkezett hatalmas tüzet látva csekély az esély arra, hogy a rendszerek sértetlenül megúszták az incidenst. Az Nvidia technológiájára épülő számítási infrastruktúrában esetlegesen keletkezett kár rendkívül súlyos csapást jelenthet Oroszország MI-iparára, amelyet már most is korlátoznak az Oroszországba irányuló fejlett MI-gyorsítók és szerverek exportjára vonatkozó megszorítások. Ha a gépek valóban megsemmisültek vagy megrongálódtak, számos alkatrészük örökre elveszhet, a Yandexnek pedig a jövőbeli modellbetanításokhoz kínai infrastruktúrát kell majd igénybe vennie.
A támadás a Yandex Cloud infrastruktúráját is megzavarta, ezért a vállalat azt javasolja ügyfeleinek, hogy alternatív zónákat használjanak. Bár a Yandex állítása szerint a legfontosabb lakossági szolgáltatásai továbbra is működtek, a felhasználók problémákról számoltak be a Yandex Mail, Disk, Documents, Pay és Market szolgáltatásokkal kapcsolatban. A jelentések szerint az érintett szolgáltatások között volt a Cian, a Litmarket, az Orosz Vasutak, a moszkvai Szpartak, a Rapira kriptovaluta-tőzsde, az Astral és az 1C üzleti megoldásai is. A Meduza szerint a T-Bank, az Ozon és a Wildberries által üzemeltetett vállalati rendszerekben szintén fennakadások történtek. A Moszkvai területen működő egyik busztársaság felfüggesztette az online jegyértékesítést, miközben a Detector404 24 óra alatt 58 268 panaszt regisztrált. A támadást követően számos orosz médium is elérhetetlenné vált, köztük az állami propagandát terjesztő RIA Novosztyi, a Vesztyi és az Interfax. Az RBC jelentése szerint a támadás az „infrastrukturális partnerként” megjelölt vállalatot érte.
A Yandex adatközpontja a Sasta szerszámgépgyár korábbi telephelyén működik, ahol a Yandex 2014-ben kezdte meg tevékenységét. A Sasta ipari berendezéseket gyárt, amelyeket különböző orosz gyártóknak, köztük védelmi ipari vállalatoknak is szállít, ezért nyugati szankciók hatálya alá tartozik. A regionális hatóságok a támadást követően egy ipari létesítményben keletkezett tűzről számoltak be, de egyelőre nem tudni, hogy a gyár vagy a Yandex számítási infrastruktúrája volt-e a támadás eredeti célpontja. A célponttól függetlenül azonban úgy tűnik, hogy az Ukrajna által az orosz gazdaság és a hadiipari komplexum ellen végrehajtott akciók általában hatékonyabbak, mint a Nyugat által alkalmazott intézkedések.
Az incidens az ukrán távközlési és számítástechnikai létesítmények elleni orosz támadásokat követi. Szeptember 23. óta legalább nyolc ukrán vállalat adatközpontjai rongálódtak meg vagy semmisültek meg a támadásokban, köztük a Virtual Systems, a MiroHost, a CosmoNova, a DataGroup és a CityHost létesítményei. Más weboldalak mellett a népszerű 1337x és NordicQuality torrentoldalak is átmenetileg elérhetetlenné váltak, miután megrongálódtak az őket kiszolgáló szerverek. Ukrajna ezért digitális infrastruktúrájának egy részét a föld alá helyezi át, miközben az orosz vállalatok olyan országokban történő telepítésekről tárgyalnak, amelyeket Moszkva barátságosnak tekint. Ezek köre valószínűleg mindössze néhány államra korlátozódik, köztük Kínára.