SG.hu·
Egyre kevesebb captchát látunk, de a botok elleni háború nem ért véget
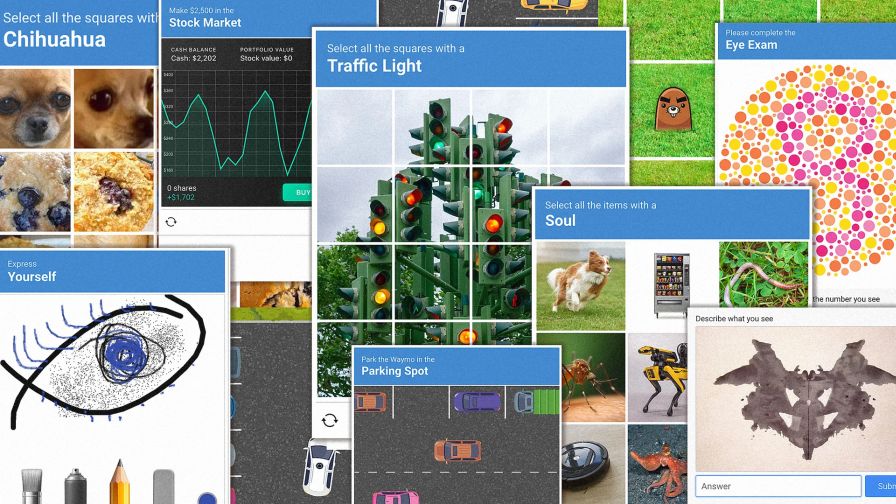
Lehet, hogy egyre kevesebbszer kérik a webhelyek, hogy bizonyítsuk, emberek vagyunk. Az MI azonban mindkét oldalon megváltoztatja a küzdelmet. Megmutatjuk, hol tart most a helyzet.
Mi van a captchákkal, azokkal az idegesítő képrejtvényekkel és jelölőnégyzetekkel, amelyeket a webhelyek arra használnak, hogy bizonyítsák a látogató emberi mivoltát? Elavultnak tűnhetnek, és bizonyos szempontból valóban azok. A botok sokkal jobbak lettek a megfejtésükben, ezért a webhelyek egyre inkább kevésbé látható és a felhasználók számára kényelmesebb módszerekre támaszkodnak a gyanús viselkedés felismerésére. A captchák azonban nem tűntek el. Továbbra is részei annak a folyamatos küzdelemnek, amelynek célja, hogy megakadályozzák a botokat a spam közzétételében, a webhelyek túlterhelésében és a tartalmak engedély nélküli begyűjtésében. Most pedig a mesterséges intelligencia mindkét oldalon megváltoztatja ezt a küzdelmet.
A webhelyeknek meg kell különböztetniük a valódi embereket a botoktól, amelyek túlterhelhetik az oldalakat, összeomlásokat okozhatnak és többek között növelhetik a költségeket. Ez különösen igaz most, amikor minden eddiginél nagyobb az automatizált webes forgalom az interneten, köszönhetően az MI-botok új hullámának, amelyek végigjárják az internetet, hogy chatbotokat tanítsanak, illetve megválaszolják azokat a kérdéseket, amelyeket az emberek olyan nagy nyelvi modelleknek tesznek fel, mint a ChatGPT. A Cloudflare, egy internetes infrastruktúrát biztosító vállalat, amely több millió webhely számára nyújt webbiztonsági és botfelismerési eszközöket, azt állítja, hogy hálózatán a botok már megelőzték az embereket, és az általa észlelt teljes forgalom 57 százalékát generálták.
Ekkor lépnek be a captchák, amelyek elnevezése a Completely Automated Public Turing test to tell Computers and Humans Apart, vagyis a számítógépek és emberek megkülönböztetésére szolgáló teljesen automatizált nyilvános Turing-teszt rövidítéséből származik. A captchák korai változatai eltorzított betűket tartalmaztak, amelyeket be kellett írni egy mezőbe, mielőtt tovább lehetett lépni egy webhelyen. Ahogy a botok egyre jobbak lettek a szöveg felismerésében, a captchák összetettebb képrejtvények felé mozdultak el, például olyanok felé, amelyekben egy rács minden olyan négyzetét ki kell választani, amely bizonyos képeket tartalmaz, például kerékpárt vagy közlekedési lámpát.
A botok ma már ezek közül is sokat meg tudnak oldani az MI fejlődésének köszönhetően. Yun Lin, a Sanghaji Jiao Tong Egyetem kutatója például olyan MI-ügynököt épített, amely különleges betanítás nélkül az esetek 70 százalékában megoldotta a captchákat. A kutató úgy véli, hogy megfelelőbb mérnöki munkával ez az arány 90 százalék fölé is emelhető. A visszavágás érdekében a webhelyek elkezdtek saját MI-eszközöket bevetni. Ezek a botfelismerési technológiák, amelyek az emberi felhasználók számára láthatatlanok, és a captcha gyűjtőfogalma alá tartoznak, folyamatos, csendes értékelést végeznek a látogató viselkedéséről a böngészési munkamenet teljes időtartama alatt. Olyan jeleket pontoznak, mint például hogy milyen gyorsan és egyenletesen mozog az egérmutató, hogyan görget és gépel a látogató, volt-e korábban gyanús tevékenység az adott IP-címhez kapcsolódóan, sőt még azt is, hogy milyen eszközt használ.
A botok most már ezt a rendszert is megpróbálják kijátszani, és olyan eszközökkel igyekeznek utánozni az emberi mozgás apró tökéletlenségeit, amelyek természetesnek tűnő görbéket és véletlenszerűséget adnak az egér mozgásának útvonalához. Egyelőre nem tudták megtéveszteni a felismerőrendszereket, de közelednek ehhez - mondja Brian Becker, a Cloudflare termékfejlesztési igazgatója. Becker szerint a Cloudflare adatai azt mutatják, hogy az emberek ma valamivel kisebb valószínűséggel találkoznak látható captchával, mint egy évvel ezelőtt, köszönhetően az új MI-eszközöknek. Az ismerős kerékpáros és közlekedési lámpás rácsok azonban még nem tűntek el - legalábbis egyelőre.
Sok esetben, ha egy botfelismerő algoritmus gyanúsnak minősít egy embert, a webhely vizuális kihívást jeleníthet meg számára - gyakran egy kipipálandó négyzet formájában, amellyel a felhasználó megerősíti, hogy nem robot, vagy egy képrács formájában. A látható rejtvények emellett továbbra is felbukkannak azokon a webhelyeken, amelyek nem álltak át újabb captcha-technológiákra. Ez gyakran annak a jele, hogy az oldal nem hajtotta végre a frissítést - mondja Abhishek Hemrajani, a Google Cloud felhőbiztonságért felelős vezető igazgatója. Elmondása szerint a Google már régen elmozdította botfelismerési technológiáját attól, hogy elsősorban vizuális rejtvényekre támaszkodjon.
Amikor a Google rendszere ma gyanús viselkedést észlel, egyre gyakrabban fordul ahhoz, amit Hemrajani "MI-álló kihívásoknak" nevez, például arra kéri a látogatókat, hogy telefonjukkal olvassanak be egy QR-kódot. "Abban a pillanatban, amikor egy embert kell bevonni a folyamatba" - mondja -, "ez a támadás már nem tud nagy léptékben megvalósulni, mert nem gazdaságos."
A botfelismerési eszközöket fejlesztő vállalatok vonakodnak pontosan elárulni, mi váltja ki a captchát, mert attól tartanak, hogy a szabályok ismertetésével a támadók könnyebben megkerülhetnék azokat. A rendszereket tanulmányozó kutatóknak megvannak a saját elméleteik arról, mi befolyásolja az értékelést. Yang Xiang, az ausztráliai Melbourne-ben működő Swinburne University of Technology professzora szerint VPN-ek, proxyk, vállalati hálózatok, egyetemi Wi-Fi-hálózatok és nyilvános hálózatok használata növelheti annak gyakoriságát, hogy valaki captchával találkozik. Elmondása szerint sok felhasználó ugyanazt a kifelé látható IP-címet használja, amelynek rossz lehet a megítélése más emberek azon végzett tevékenysége miatt.
A gyors egymásutánban végrehajtott keresések, egy oldal ismételt frissítése, a szkriptek vagy sütik blokkolása, illetve a böngésző beállításait módosító adatvédelmi eszközök hasonló hatást válthatnak ki. Xiang szerint önmagában a vírusirtó szoftver használata valószínűleg nem vált ki captchát, bár az olyan biztonsági szoftverek, amelyek proxy- vagy VPN-kapcsolaton keresztül irányítják a forgalmat, már kiválthatják. Gene Tsudik, a Kaliforniai Egyetem informatikaprofesszora szerint a helyszín is számít. Ha valaki külföldről jelentkezik be egy banki vagy hitelkártyás oldalra, általában nagyobb eséllyel kap captchát, mint amikor otthonról lép be. A privát vagy inkognitó böngészésnek is lehet hasonló hatása, mivel eltávolítja azokat az azonosító adatokat, amelyeket a rendszerek a látogatóval szembeni bizalom kialakítására használnak.
Az is szerepet játszhat, hogy milyen eszközt használunk. Tsudik azt mondja, hogy telefon vagy táblagép használatakor sokkal kevesebb captchával találkozik, mint laptopon vagy asztali számítógépen, és azt is észrevette, hogy jelentős csökkenés következett be, miután Androidos telefonról iPhone-ra váltott. Ezt a változást annak tulajdonítja, hogy az Apple ökoszisztémája megbízhatóbbnak tűnik a rendszer számára, mint az Androidé. Úgy tűnik, hogy a mobilfelhasználók általában kevesebb captcha-kihívással találkoznak, mint az asztali gépet használók - mondja a Google munkatársa, Hemrajani. Az Apple és az Android eszközei közötti különbségekről nem kívánt nyilatkozni.
Tsudik szerint az olyan kétértelmű négyzeteket, amelyek például csak egy kerékpár vagy egy közlekedési lámpa egy apró részletét tartalmazzák, részben az alapján értékelik, hogy más emberek hogyan címkézték ugyanazt a képet. Ha egy határesetnél az emberek nagyjából fele-fele arányban adnak eltérő választ, akkor az lényegében elveszíti a jelentőségét - mondja. A rendszer egyszerűen nem súlyozza egyik irányba sem, és valószínűtlen, hogy emiatt jelölne valakit gyanúsnak - mondja.
Sem a Google, sem a Cloudflare nem tekinti végleges megoldásnak a ma használt botfelismerési módszereit. A botfelismerési technológiák szavatossági ideje általában rövid - mondja a Cloudflare munkatársa, Becker. A rosszindulatú szereplők folyamatosan újítanak, és azon dolgoznak, hogy megkerüljék ezeket. "Ezek a technológiák körülbelül 12 hónapig tartanak" - mondja. "Egyszerűen ilyen a játék természete." Bár egyik vállalat sem kívánt részletesen beszélni arról, hogy pontosan merre tart ez a fegyverkezési verseny, mindketten hasonló változást írnak le abban, ahogyan a problémára tekintenek. A jövőben talán kevésbé az lesz a kérdés, hogy egy látogató bot vagy ember, és inkább az, hogy a látogató szándékai jók vagy rosszak - mondja Hemrajani. Becker szerint a legnagyobb kihívást az jelenti majd, hogy miként lehet beengedni a jó botokat anélkül, hogy közben mindenki más böngészését lelassítanák.
Mi van a captchákkal, azokkal az idegesítő képrejtvényekkel és jelölőnégyzetekkel, amelyeket a webhelyek arra használnak, hogy bizonyítsák a látogató emberi mivoltát? Elavultnak tűnhetnek, és bizonyos szempontból valóban azok. A botok sokkal jobbak lettek a megfejtésükben, ezért a webhelyek egyre inkább kevésbé látható és a felhasználók számára kényelmesebb módszerekre támaszkodnak a gyanús viselkedés felismerésére. A captchák azonban nem tűntek el. Továbbra is részei annak a folyamatos küzdelemnek, amelynek célja, hogy megakadályozzák a botokat a spam közzétételében, a webhelyek túlterhelésében és a tartalmak engedély nélküli begyűjtésében. Most pedig a mesterséges intelligencia mindkét oldalon megváltoztatja ezt a küzdelmet.
A webhelyeknek meg kell különböztetniük a valódi embereket a botoktól, amelyek túlterhelhetik az oldalakat, összeomlásokat okozhatnak és többek között növelhetik a költségeket. Ez különösen igaz most, amikor minden eddiginél nagyobb az automatizált webes forgalom az interneten, köszönhetően az MI-botok új hullámának, amelyek végigjárják az internetet, hogy chatbotokat tanítsanak, illetve megválaszolják azokat a kérdéseket, amelyeket az emberek olyan nagy nyelvi modelleknek tesznek fel, mint a ChatGPT. A Cloudflare, egy internetes infrastruktúrát biztosító vállalat, amely több millió webhely számára nyújt webbiztonsági és botfelismerési eszközöket, azt állítja, hogy hálózatán a botok már megelőzték az embereket, és az általa észlelt teljes forgalom 57 százalékát generálták.
Ekkor lépnek be a captchák, amelyek elnevezése a Completely Automated Public Turing test to tell Computers and Humans Apart, vagyis a számítógépek és emberek megkülönböztetésére szolgáló teljesen automatizált nyilvános Turing-teszt rövidítéséből származik. A captchák korai változatai eltorzított betűket tartalmaztak, amelyeket be kellett írni egy mezőbe, mielőtt tovább lehetett lépni egy webhelyen. Ahogy a botok egyre jobbak lettek a szöveg felismerésében, a captchák összetettebb képrejtvények felé mozdultak el, például olyanok felé, amelyekben egy rács minden olyan négyzetét ki kell választani, amely bizonyos képeket tartalmaz, például kerékpárt vagy közlekedési lámpát.
A botok ma már ezek közül is sokat meg tudnak oldani az MI fejlődésének köszönhetően. Yun Lin, a Sanghaji Jiao Tong Egyetem kutatója például olyan MI-ügynököt épített, amely különleges betanítás nélkül az esetek 70 százalékában megoldotta a captchákat. A kutató úgy véli, hogy megfelelőbb mérnöki munkával ez az arány 90 százalék fölé is emelhető. A visszavágás érdekében a webhelyek elkezdtek saját MI-eszközöket bevetni. Ezek a botfelismerési technológiák, amelyek az emberi felhasználók számára láthatatlanok, és a captcha gyűjtőfogalma alá tartoznak, folyamatos, csendes értékelést végeznek a látogató viselkedéséről a böngészési munkamenet teljes időtartama alatt. Olyan jeleket pontoznak, mint például hogy milyen gyorsan és egyenletesen mozog az egérmutató, hogyan görget és gépel a látogató, volt-e korábban gyanús tevékenység az adott IP-címhez kapcsolódóan, sőt még azt is, hogy milyen eszközt használ.
A botok most már ezt a rendszert is megpróbálják kijátszani, és olyan eszközökkel igyekeznek utánozni az emberi mozgás apró tökéletlenségeit, amelyek természetesnek tűnő görbéket és véletlenszerűséget adnak az egér mozgásának útvonalához. Egyelőre nem tudták megtéveszteni a felismerőrendszereket, de közelednek ehhez - mondja Brian Becker, a Cloudflare termékfejlesztési igazgatója. Becker szerint a Cloudflare adatai azt mutatják, hogy az emberek ma valamivel kisebb valószínűséggel találkoznak látható captchával, mint egy évvel ezelőtt, köszönhetően az új MI-eszközöknek. Az ismerős kerékpáros és közlekedési lámpás rácsok azonban még nem tűntek el - legalábbis egyelőre.
Sok esetben, ha egy botfelismerő algoritmus gyanúsnak minősít egy embert, a webhely vizuális kihívást jeleníthet meg számára - gyakran egy kipipálandó négyzet formájában, amellyel a felhasználó megerősíti, hogy nem robot, vagy egy képrács formájában. A látható rejtvények emellett továbbra is felbukkannak azokon a webhelyeken, amelyek nem álltak át újabb captcha-technológiákra. Ez gyakran annak a jele, hogy az oldal nem hajtotta végre a frissítést - mondja Abhishek Hemrajani, a Google Cloud felhőbiztonságért felelős vezető igazgatója. Elmondása szerint a Google már régen elmozdította botfelismerési technológiáját attól, hogy elsősorban vizuális rejtvényekre támaszkodjon.
Amikor a Google rendszere ma gyanús viselkedést észlel, egyre gyakrabban fordul ahhoz, amit Hemrajani "MI-álló kihívásoknak" nevez, például arra kéri a látogatókat, hogy telefonjukkal olvassanak be egy QR-kódot. "Abban a pillanatban, amikor egy embert kell bevonni a folyamatba" - mondja -, "ez a támadás már nem tud nagy léptékben megvalósulni, mert nem gazdaságos."
A botfelismerési eszközöket fejlesztő vállalatok vonakodnak pontosan elárulni, mi váltja ki a captchát, mert attól tartanak, hogy a szabályok ismertetésével a támadók könnyebben megkerülhetnék azokat. A rendszereket tanulmányozó kutatóknak megvannak a saját elméleteik arról, mi befolyásolja az értékelést. Yang Xiang, az ausztráliai Melbourne-ben működő Swinburne University of Technology professzora szerint VPN-ek, proxyk, vállalati hálózatok, egyetemi Wi-Fi-hálózatok és nyilvános hálózatok használata növelheti annak gyakoriságát, hogy valaki captchával találkozik. Elmondása szerint sok felhasználó ugyanazt a kifelé látható IP-címet használja, amelynek rossz lehet a megítélése más emberek azon végzett tevékenysége miatt.
A gyors egymásutánban végrehajtott keresések, egy oldal ismételt frissítése, a szkriptek vagy sütik blokkolása, illetve a böngésző beállításait módosító adatvédelmi eszközök hasonló hatást válthatnak ki. Xiang szerint önmagában a vírusirtó szoftver használata valószínűleg nem vált ki captchát, bár az olyan biztonsági szoftverek, amelyek proxy- vagy VPN-kapcsolaton keresztül irányítják a forgalmat, már kiválthatják. Gene Tsudik, a Kaliforniai Egyetem informatikaprofesszora szerint a helyszín is számít. Ha valaki külföldről jelentkezik be egy banki vagy hitelkártyás oldalra, általában nagyobb eséllyel kap captchát, mint amikor otthonról lép be. A privát vagy inkognitó böngészésnek is lehet hasonló hatása, mivel eltávolítja azokat az azonosító adatokat, amelyeket a rendszerek a látogatóval szembeni bizalom kialakítására használnak.
Az is szerepet játszhat, hogy milyen eszközt használunk. Tsudik azt mondja, hogy telefon vagy táblagép használatakor sokkal kevesebb captchával találkozik, mint laptopon vagy asztali számítógépen, és azt is észrevette, hogy jelentős csökkenés következett be, miután Androidos telefonról iPhone-ra váltott. Ezt a változást annak tulajdonítja, hogy az Apple ökoszisztémája megbízhatóbbnak tűnik a rendszer számára, mint az Androidé. Úgy tűnik, hogy a mobilfelhasználók általában kevesebb captcha-kihívással találkoznak, mint az asztali gépet használók - mondja a Google munkatársa, Hemrajani. Az Apple és az Android eszközei közötti különbségekről nem kívánt nyilatkozni.
Tsudik szerint az olyan kétértelmű négyzeteket, amelyek például csak egy kerékpár vagy egy közlekedési lámpa egy apró részletét tartalmazzák, részben az alapján értékelik, hogy más emberek hogyan címkézték ugyanazt a képet. Ha egy határesetnél az emberek nagyjából fele-fele arányban adnak eltérő választ, akkor az lényegében elveszíti a jelentőségét - mondja. A rendszer egyszerűen nem súlyozza egyik irányba sem, és valószínűtlen, hogy emiatt jelölne valakit gyanúsnak - mondja.
Sem a Google, sem a Cloudflare nem tekinti végleges megoldásnak a ma használt botfelismerési módszereit. A botfelismerési technológiák szavatossági ideje általában rövid - mondja a Cloudflare munkatársa, Becker. A rosszindulatú szereplők folyamatosan újítanak, és azon dolgoznak, hogy megkerüljék ezeket. "Ezek a technológiák körülbelül 12 hónapig tartanak" - mondja. "Egyszerűen ilyen a játék természete." Bár egyik vállalat sem kívánt részletesen beszélni arról, hogy pontosan merre tart ez a fegyverkezési verseny, mindketten hasonló változást írnak le abban, ahogyan a problémára tekintenek. A jövőben talán kevésbé az lesz a kérdés, hogy egy látogató bot vagy ember, és inkább az, hogy a látogató szándékai jók vagy rosszak - mondja Hemrajani. Becker szerint a legnagyobb kihívást az jelenti majd, hogy miként lehet beengedni a jó botokat anélkül, hogy közben mindenki más böngészését lelassítanák.