SG.hu·
A francia ügyészség iráni hackereket vádol a szupermarketek fagyasztóinak leolvasztásával
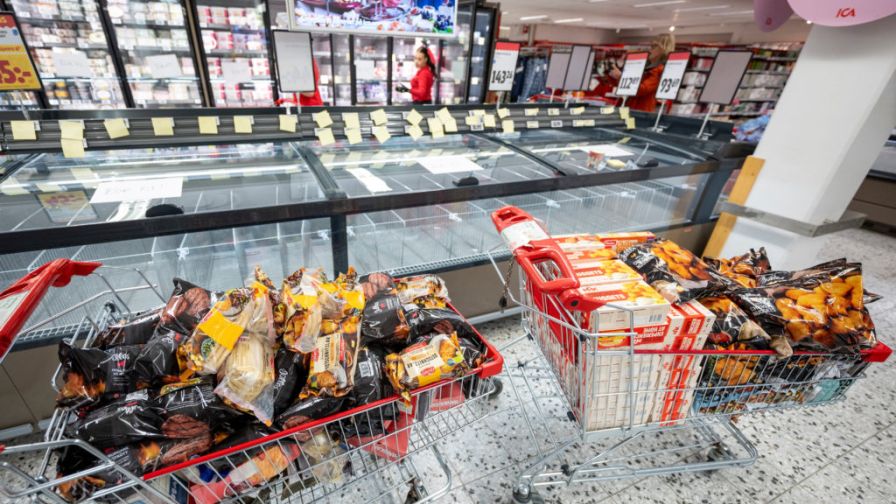
Októberben több mint 700 üzletet vettek célba egy kibertámadás során. A hackerek a készülékek leolvasztórendszereit támadták meg, és megemelték a hűtőberendezések hőmérsékletét. A francia igazságszolgáltatás egy iráni csoport ellen indított vizsgálatot.
Laure Beccuau párizsi ügyész bejelentette, hogy az ügyészség nemzetközi elfogatóparancsok kiadását kezdeményezte több iráni személy ellen a Danfoss és Dixell márkájú szupermarket-hűtőszekrényeket érintő kibertámadás ügyében folytatott nyomozás keretében. A támadás október 11-ről 12-re, illetve október 12-ről 13-ra virradó éjszaka több mint 700 üzletet érintett.
„A bírósági vizsgálat az iráni Shahid Kaveh csoport vezetője, a Forradalmi Gárda Elektronikai és Kiberközpontjához (CGRI-CEC) tartozó, támadó kiberműveleteket végrehajtó egység, valamint annak két helyettese és minden olyan további személy ellen indult, akinek azonosítására sor kerül” - részletezte az ügyész közleményében. „A nyomozás az állam szakosodott szolgálatainak segítségével feltárta az adott egységre jellemző támadási módszert, a perzsa nyelv használatát, valamint azokat az IP-címeket, amelyek Iránban található végberendezésekhez vezetnek vissza” - folytatta Beccuau.
Ezt követően Jean-Noël Barrot külügyminiszter bejelentette, hogy „európai szintű szankciókat” vezetnek be a kibertámadás felelőseivel szemben, amely „súlyos sérelmet okozott a nemzet érdekeinek”. A kibertámadások első hulláma a Franciaország és Irán közötti jelentős feszültségek időszakában történt. Néhány nappal korábban a francia külügyminisztérium bekérette az Iszlám Köztársaság párizsi nagykövetét, miután a közösségi médiában olyan bejegyzések jelentek meg, amelyek bírálták a francia kormány tevékenységét, és amelyeket valótlannak minősítettek.
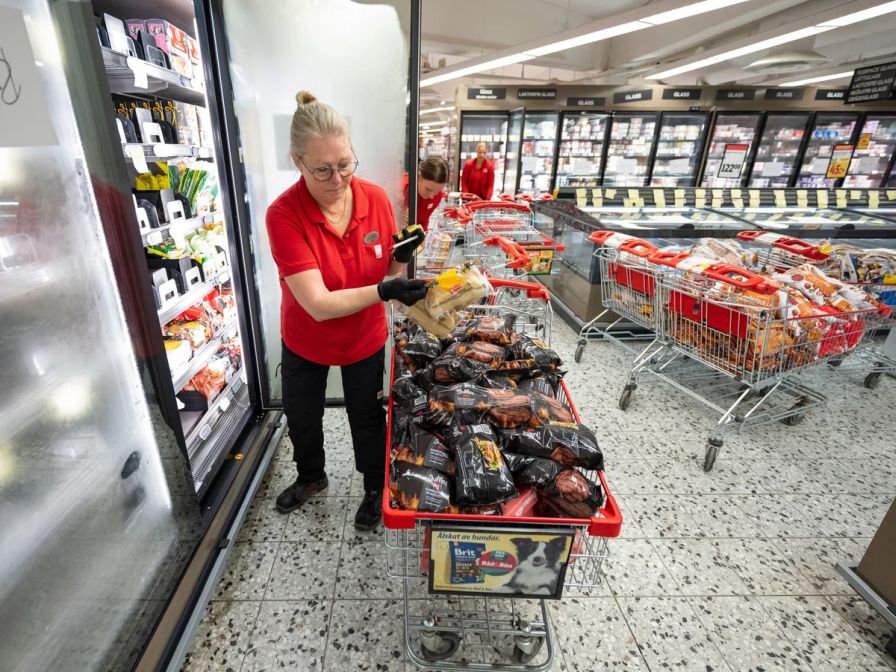
Október 12-ről 13-ra, vasárnapról hétfőre virradó éjszaka több száz szupermarketet és kiskereskedelmi vállalatot vettek célba olyan kibertámadásokkal, amelyek bizonyos hűtőszekrények és fagyasztók hűtőrendszerének távoli vezérlésére szolgáló szoftvereket érintettek. A hackerek a készülékek leolvasztórendszereit támadták meg, hogy megemeljék a hőmérsékletet, amely egyes esetekben akár az 50 Celsius-fokot is elérte. A hackerek által használt behatolási pontot hamar azonosították: a dán Danfoss vállalat által forgalmazott vezérlőszoftverekről volt szó. A cég akkor azt állította, hogy a támadások kizárólag a szoftver régebbi verzióit érintették, amelyeket a felhasználók nem frissítettek, vagy amelyek időközben elavulttá váltak. A kiberbiztonsági válságkoordinációs központ jelentése szerint „legalább 15 esetben” ezek a szabotázsakciók „tüzet okoztak”.
A következő éjszaka egy újabb, jóval kisebb kiterjedésű támadás más szupermarketeket vett célba, amelyek ezúttal egy másik vállalat, a Dixell által szállított berendezésekkel voltak felszerelve. Azt azonban nem tudni, hogy ezt a támadást is ugyanazoknak az iráni hackereknek tulajdonítják-e. A hatóságok jelentése szerint a Shahid Kaveh egység „elsősorban hacktivista digitális álnevein keresztül ismert, amelyek közé tartozik a CyberAveng3rs, a Soldiers of Solomon, a Mr. Soul és a Cyber Isnaad Front”. A francia hatóságok szerint az egység „nagy léptékű kampányokat folytat ipari berendezések ellen szabotázs céljából. Ezek a támadások elsősorban Izrael és az Egyesült Államok ellen irányulnak, de Franciaországot és más európai országokat is érintenek”.
Továbbra is nagy kérdés azonban, hogy honnan indult a támadások második hulláma, amely november 1-ről 2-ra virradó éjszaka számos országban, köztük Svédországban és Belgiumban, több száz, szintén Danfoss-szoftverekkel felszerelt hűtőszekrényt vett célba, ismét pánikot keltve a szupermarketekben. Ugyanebben az időben a Francia Vérellátó Intézet (EFS) hűtőberendezéseit is támadás érte. Ezt a második támadássorozatot néhány nappal később egy, a Kremlhez közel álló, oroszbarát csoport vállalta magára. A csoport rendszerint szolgáltatásmegtagadásos (DDoS) támadásokat hajt végre, amelyeknek nincs jelentős következményük, és amelynek bejelentéseit gyakran fenntartásokkal kell kezelni. Ebben a konkrét esetben a felelősségvállalás különösen kétséges, mivel a csoport a szokásos gyakorlatával ellentétben nem tett közzé olyan képernyőfelvételt vagy videót, amely bármiféle behatolást vagy szabotázsakciót bizonyítana.
Laure Beccuau párizsi ügyész bejelentette, hogy az ügyészség nemzetközi elfogatóparancsok kiadását kezdeményezte több iráni személy ellen a Danfoss és Dixell márkájú szupermarket-hűtőszekrényeket érintő kibertámadás ügyében folytatott nyomozás keretében. A támadás október 11-ről 12-re, illetve október 12-ről 13-ra virradó éjszaka több mint 700 üzletet érintett.
„A bírósági vizsgálat az iráni Shahid Kaveh csoport vezetője, a Forradalmi Gárda Elektronikai és Kiberközpontjához (CGRI-CEC) tartozó, támadó kiberműveleteket végrehajtó egység, valamint annak két helyettese és minden olyan további személy ellen indult, akinek azonosítására sor kerül” - részletezte az ügyész közleményében. „A nyomozás az állam szakosodott szolgálatainak segítségével feltárta az adott egységre jellemző támadási módszert, a perzsa nyelv használatát, valamint azokat az IP-címeket, amelyek Iránban található végberendezésekhez vezetnek vissza” - folytatta Beccuau.
Ezt követően Jean-Noël Barrot külügyminiszter bejelentette, hogy „európai szintű szankciókat” vezetnek be a kibertámadás felelőseivel szemben, amely „súlyos sérelmet okozott a nemzet érdekeinek”. A kibertámadások első hulláma a Franciaország és Irán közötti jelentős feszültségek időszakában történt. Néhány nappal korábban a francia külügyminisztérium bekérette az Iszlám Köztársaság párizsi nagykövetét, miután a közösségi médiában olyan bejegyzések jelentek meg, amelyek bírálták a francia kormány tevékenységét, és amelyeket valótlannak minősítettek.
Október 12-ről 13-ra, vasárnapról hétfőre virradó éjszaka több száz szupermarketet és kiskereskedelmi vállalatot vettek célba olyan kibertámadásokkal, amelyek bizonyos hűtőszekrények és fagyasztók hűtőrendszerének távoli vezérlésére szolgáló szoftvereket érintettek. A hackerek a készülékek leolvasztórendszereit támadták meg, hogy megemeljék a hőmérsékletet, amely egyes esetekben akár az 50 Celsius-fokot is elérte. A hackerek által használt behatolási pontot hamar azonosították: a dán Danfoss vállalat által forgalmazott vezérlőszoftverekről volt szó. A cég akkor azt állította, hogy a támadások kizárólag a szoftver régebbi verzióit érintették, amelyeket a felhasználók nem frissítettek, vagy amelyek időközben elavulttá váltak. A kiberbiztonsági válságkoordinációs központ jelentése szerint „legalább 15 esetben” ezek a szabotázsakciók „tüzet okoztak”.
A következő éjszaka egy újabb, jóval kisebb kiterjedésű támadás más szupermarketeket vett célba, amelyek ezúttal egy másik vállalat, a Dixell által szállított berendezésekkel voltak felszerelve. Azt azonban nem tudni, hogy ezt a támadást is ugyanazoknak az iráni hackereknek tulajdonítják-e. A hatóságok jelentése szerint a Shahid Kaveh egység „elsősorban hacktivista digitális álnevein keresztül ismert, amelyek közé tartozik a CyberAveng3rs, a Soldiers of Solomon, a Mr. Soul és a Cyber Isnaad Front”. A francia hatóságok szerint az egység „nagy léptékű kampányokat folytat ipari berendezések ellen szabotázs céljából. Ezek a támadások elsősorban Izrael és az Egyesült Államok ellen irányulnak, de Franciaországot és más európai országokat is érintenek”.
Továbbra is nagy kérdés azonban, hogy honnan indult a támadások második hulláma, amely november 1-ről 2-ra virradó éjszaka számos országban, köztük Svédországban és Belgiumban, több száz, szintén Danfoss-szoftverekkel felszerelt hűtőszekrényt vett célba, ismét pánikot keltve a szupermarketekben. Ugyanebben az időben a Francia Vérellátó Intézet (EFS) hűtőberendezéseit is támadás érte. Ezt a második támadássorozatot néhány nappal később egy, a Kremlhez közel álló, oroszbarát csoport vállalta magára. A csoport rendszerint szolgáltatásmegtagadásos (DDoS) támadásokat hajt végre, amelyeknek nincs jelentős következményük, és amelynek bejelentéseit gyakran fenntartásokkal kell kezelni. Ebben a konkrét esetben a felelősségvállalás különösen kétséges, mivel a csoport a szokásos gyakorlatával ellentétben nem tett közzé olyan képernyőfelvételt vagy videót, amely bármiféle behatolást vagy szabotázsakciót bizonyítana.