SG.hu·
Több száz francia szupermarket hűtőrendszerét bénította meg egy kibertámadás
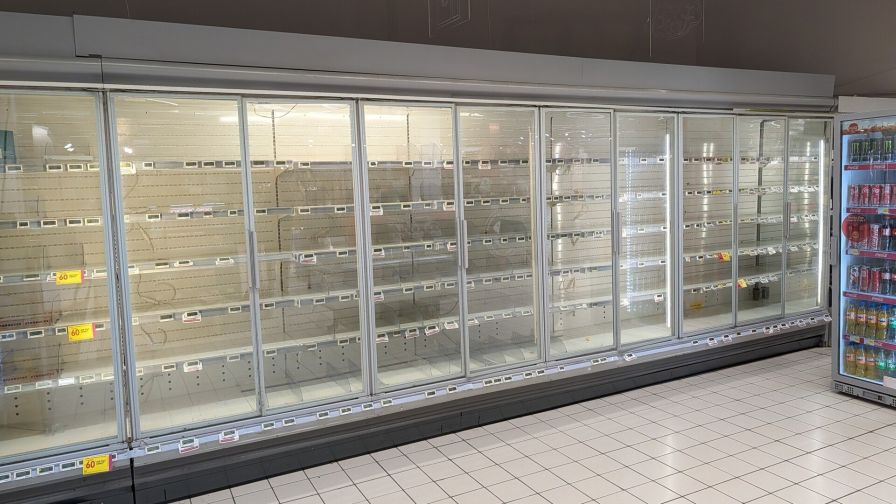
Több száz üzlet fagyasztói és hűtőkamrái október 11-ről 12-re virradó éjszaka túlmelegedtek, ami több tonnányi áru elvesztését okozta. A támadáshoz vezető biztonsági rést egy dán vállalat, a Danfoss szoftverében azonosították. A kiberbűnözés elleni hivatal vizsgálatot indított.
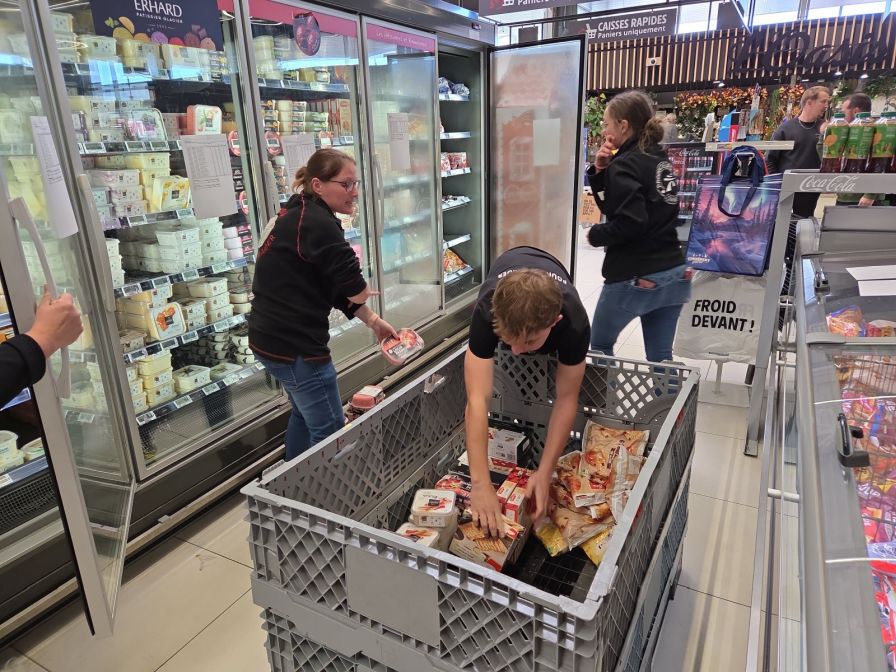
Charles Dezon, a gironde-i Gradignanban működő Intermarché szupermarket tulajdonosa soha nem gondolta volna, hogy egyszer egy informatikai támadás következtében szinte egy teljes konténernyi fagyasztott terméket kell majd kidobnia. Az üzlete mintegy háromszáz másik, ugyanahhoz a csoporthoz tartozó bolthoz hasonlóan, amely a Netto márkát is magában foglalja, továbbá a Coopérative U hálózatának körülbelül száz, a Carrefour nyolcvan, az E.Leclerc csoporthoz tartozó több üzlet, valamint mintegy harminc Monoprix áruház is áldozatául esett az október 11-ről 12-re virradó éjszaka végrehajtott, jelentős kiterjedésű kibertámadásnak.
A támadás az üzletek hűtőrendszereit vette célba. „A támadást valószínűleg este 11 óra körül indították, de csak hajnali 4 órakor vettük észre, amikor a szállítónk meglátta, hogy elöntötte a víz a raktárhelyiséget. A hűtőkamrában a hőmérséklet 50 Celsius-fokra emelkedett, és működésbe hozott egy automata locsolófejet” - nyilatkozta Dezon. A hackerek nemcsak a fagyasztók és hűtőkamrák leolvasztórendszerének hőmérsékletét állították 50 Celsius-fokra, hanem a művelet időtartamát is egy óráról nyolc órára növelték, hogy a riasztások csak később lépjenek működésbe. Ez az eljárás késleltette a beavatkozásokat, és fokozta a károkat. A manche-i La Haye településen működő Intermarché Facebook-oldalán közzétett információk szerint az üzlet egyes berendezései megolvadtak a hőség hatására, miután a hőmérséklet elérte a 80 Celsius-fokot.
A hűtési lánc megszakadásából eredő kockázatok elkerülése érdekében az érintett üzleteknek ki kellett üríteniük a fagyasztókat, és ki kellett dobniuk az összes bennük tárolt árut. „Egy bírósági végrehajtó is kijött, hogy megállapítsa a károkat: a beszerzési áron számított veszteségünk 21 000 euró” - panaszolta Dezon. Egyes üzletek, például az alsó-rajnai Haguenau Intermarchéja, inkább egész délelőtt zárva maradtak, amíg kiürítették a polcokat.
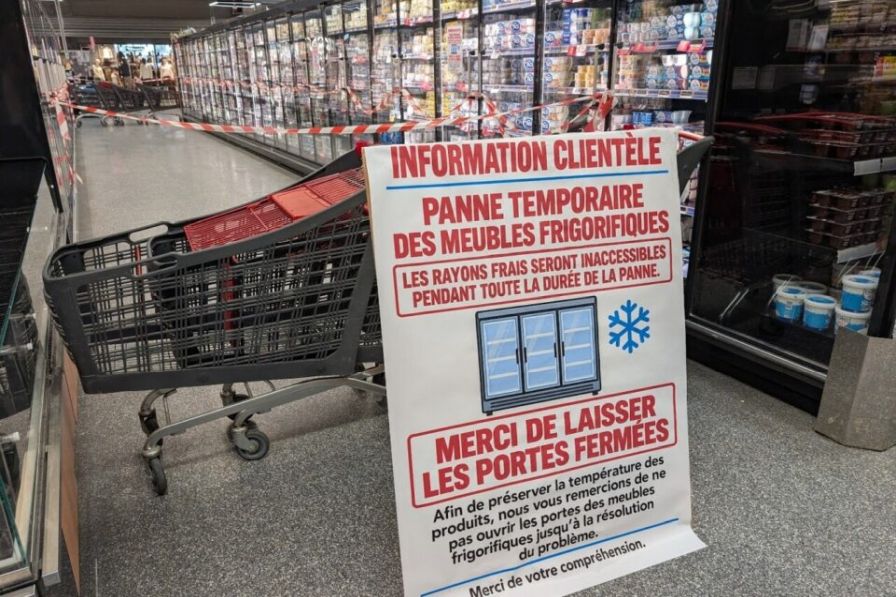
Az országos szintű veszteség becsült összege egyelőre nem ismert, de akár több tízmillió euróra is rúghat, különösen azért, mert más hűtőkamrák vagy fagyasztók üzemeltetői is érintettek lehetnek. A Culture Viande, amely háromszáz vágással, darabolással, húselőkészítéssel és nagykereskedelmi húsforgalmazással foglalkozó vállalkozást tömörít, közölte, hogy legalább két tagját érte támadás, de egyelőre nincs átfogó képe a helyzetről. Franciaországban a Metro nagykereskedelmi vállalat is érintett. A cég azt nyilatkozta, hogy a kibertámadás „egy külső szolgáltatót” vett célba, és hozzátette, hogy „azonnal ellenőrizte az érintett termékek megfelelő tárolási körülményeit”. A Picard fagyasztott élelmiszereket forgalmazó üzletlánc közölte, hogy nem érintette az incidens.
„Az egyik legnehezebb kérdés” a biztosításokhoz kapcsolódik majd, mivel azok nem „fedezik az ilyen típusú” üzletekben bekövetkező incidenseket - közölte az Intermarché csoport. „A friss termékek megőrzése és a franciák élelmiszer-ellátása szempontjából nélkülözhetetlen berendezések megtámadása rendkívül súlyos és példa nélküli eset” - reagált az X-en Dominique Schelcher, a Coopérative U vezérigazgatója.
A hackerek által használt belépési pontot gyorsan azonosították: a dán Danfoss vállalat által forgalmazott, a hűtőrendszerek vezérlésére szolgáló szoftverről van szó. „Az érintett egységek többsége elavult termék, ezek elérték élettartamuk végét, és már nem kapnak szoftveres vagy biztonsági frissítéseket” - magyarázta a vállalat. A cég közölte, hogy „már régóta azt ajánlja ügyfeleinek, hogy a támogatott rendszereket a legújabb firmware-verzióval tartsák naprakészen, az elavult rendszereket pedig cseréljék le a legújabb generációs megoldásokra”.
Ezt a gyenge pontot már korábban is ismerték. A Danfoss augusztus 1-jén figyelmeztetést tett közzé, miután kijavított egyes szoftvereiben egy biztonsági rést, és arra kérte ügyfeleit, hogy telepítsék a frissítéseket. Ezek a sérülékenységek lehetővé teszik a rosszindulatú szereplők számára, hogy teljes irányítást szerezzenek egy szoftver felett, és így ebben az esetben megváltoztassák a fagyasztók hőmérsékletét.
A legtöbb szupermarketláncnál az informatikai rendszerek irányítása nincs központosítva. Minden üzlet vagy tagvállalkozás maga gondoskodik erről. A hűtőkamrák telepítését és karbantartását olyan hűtéstechnikai szakvállalatokra, úgynevezett hűtéstechnikusokra bízzák, mint az Equans, a Bouygues csoporthoz tartozó vállalat leánycégeként működő Axima.
Eddig nem jelent meg olyan online bejegyzés, amelyben bárki magára vállalta volna a támadást. A nyilvánosan elérhető, nem megfelelően védett vezérlőszoftverek célba vétele mára bevett módszerré vált, mind az állami hátterű hackercsoportok, mind pedig az úgynevezett hacktivistaként fellépő csoportok körében. Utóbbiak gyakran kisebb-nagyobb mértékben államokhoz kötődnek. Franciaországban egyes csoportok például már magukra vállaltak olyan támadásokat, amelyek éttermi pénztárgépszoftvereket, illetve egy malom vízszintszabályozó rendszerét vették célba.
A párizsi ügyészség bejelentette, hogy saját kezdeményezésére vizsgálatot indít. Tájékoztatásuk szerint a nyomozást a kiberbűnözés elleni hivatal irányítja, és „annak feladata az áldozatok számba vétele, valamint az általuk jelentett károk, vagyis az élelmiszer-veszteségek és a károk közötti összefüggés megállapítása”. Sébastien Lecornu miniszterelnök hivatala közölte, hogy „haladéktalanul felkérte az információs rendszerek biztonságáért felelős nemzeti ügynökséget, hogy foglalkozzon az üggyel”. Christophe Hansen, az Európai Bizottság mezőgazdaságért és élelmiszerügyért felelős biztosa az X-en „határozottan” elítélte a kibertámadást, és „minden szinten fokozottabb figyelmet” sürgetett az „élelmiszer-biztonság” érdekében, miközben „az élelmiszerek fegyverként való felhasználása valósággá vált”.
Dezon abban reménykedik, hogy a héten újra fel tudja tölteni az üzlet polcait, mivel a rendszereket időközben ismét üzembe helyezték. Az Intermarché tanácsára azonban egyelőre nem csatlakoztatták őket újra a hálózathoz, hogy elkerüljék az újabb támadást. A szupermarketlánc szerint a normál működés helyreállítása több napot is igénybe vehet, amíg a beszerzési központok és a nagykereskedők eljuttatják az árut az üzletekbe.
Charles Dezon, a gironde-i Gradignanban működő Intermarché szupermarket tulajdonosa soha nem gondolta volna, hogy egyszer egy informatikai támadás következtében szinte egy teljes konténernyi fagyasztott terméket kell majd kidobnia. Az üzlete mintegy háromszáz másik, ugyanahhoz a csoporthoz tartozó bolthoz hasonlóan, amely a Netto márkát is magában foglalja, továbbá a Coopérative U hálózatának körülbelül száz, a Carrefour nyolcvan, az E.Leclerc csoporthoz tartozó több üzlet, valamint mintegy harminc Monoprix áruház is áldozatául esett az október 11-ről 12-re virradó éjszaka végrehajtott, jelentős kiterjedésű kibertámadásnak.
A támadás az üzletek hűtőrendszereit vette célba. „A támadást valószínűleg este 11 óra körül indították, de csak hajnali 4 órakor vettük észre, amikor a szállítónk meglátta, hogy elöntötte a víz a raktárhelyiséget. A hűtőkamrában a hőmérséklet 50 Celsius-fokra emelkedett, és működésbe hozott egy automata locsolófejet” - nyilatkozta Dezon. A hackerek nemcsak a fagyasztók és hűtőkamrák leolvasztórendszerének hőmérsékletét állították 50 Celsius-fokra, hanem a művelet időtartamát is egy óráról nyolc órára növelték, hogy a riasztások csak később lépjenek működésbe. Ez az eljárás késleltette a beavatkozásokat, és fokozta a károkat. A manche-i La Haye településen működő Intermarché Facebook-oldalán közzétett információk szerint az üzlet egyes berendezései megolvadtak a hőség hatására, miután a hőmérséklet elérte a 80 Celsius-fokot.
A hűtési lánc megszakadásából eredő kockázatok elkerülése érdekében az érintett üzleteknek ki kellett üríteniük a fagyasztókat, és ki kellett dobniuk az összes bennük tárolt árut. „Egy bírósági végrehajtó is kijött, hogy megállapítsa a károkat: a beszerzési áron számított veszteségünk 21 000 euró” - panaszolta Dezon. Egyes üzletek, például az alsó-rajnai Haguenau Intermarchéja, inkább egész délelőtt zárva maradtak, amíg kiürítették a polcokat.
Az országos szintű veszteség becsült összege egyelőre nem ismert, de akár több tízmillió euróra is rúghat, különösen azért, mert más hűtőkamrák vagy fagyasztók üzemeltetői is érintettek lehetnek. A Culture Viande, amely háromszáz vágással, darabolással, húselőkészítéssel és nagykereskedelmi húsforgalmazással foglalkozó vállalkozást tömörít, közölte, hogy legalább két tagját érte támadás, de egyelőre nincs átfogó képe a helyzetről. Franciaországban a Metro nagykereskedelmi vállalat is érintett. A cég azt nyilatkozta, hogy a kibertámadás „egy külső szolgáltatót” vett célba, és hozzátette, hogy „azonnal ellenőrizte az érintett termékek megfelelő tárolási körülményeit”. A Picard fagyasztott élelmiszereket forgalmazó üzletlánc közölte, hogy nem érintette az incidens.
„Az egyik legnehezebb kérdés” a biztosításokhoz kapcsolódik majd, mivel azok nem „fedezik az ilyen típusú” üzletekben bekövetkező incidenseket - közölte az Intermarché csoport. „A friss termékek megőrzése és a franciák élelmiszer-ellátása szempontjából nélkülözhetetlen berendezések megtámadása rendkívül súlyos és példa nélküli eset” - reagált az X-en Dominique Schelcher, a Coopérative U vezérigazgatója.
A hackerek által használt belépési pontot gyorsan azonosították: a dán Danfoss vállalat által forgalmazott, a hűtőrendszerek vezérlésére szolgáló szoftverről van szó. „Az érintett egységek többsége elavult termék, ezek elérték élettartamuk végét, és már nem kapnak szoftveres vagy biztonsági frissítéseket” - magyarázta a vállalat. A cég közölte, hogy „már régóta azt ajánlja ügyfeleinek, hogy a támogatott rendszereket a legújabb firmware-verzióval tartsák naprakészen, az elavult rendszereket pedig cseréljék le a legújabb generációs megoldásokra”.
Ezt a gyenge pontot már korábban is ismerték. A Danfoss augusztus 1-jén figyelmeztetést tett közzé, miután kijavított egyes szoftvereiben egy biztonsági rést, és arra kérte ügyfeleit, hogy telepítsék a frissítéseket. Ezek a sérülékenységek lehetővé teszik a rosszindulatú szereplők számára, hogy teljes irányítást szerezzenek egy szoftver felett, és így ebben az esetben megváltoztassák a fagyasztók hőmérsékletét.
A legtöbb szupermarketláncnál az informatikai rendszerek irányítása nincs központosítva. Minden üzlet vagy tagvállalkozás maga gondoskodik erről. A hűtőkamrák telepítését és karbantartását olyan hűtéstechnikai szakvállalatokra, úgynevezett hűtéstechnikusokra bízzák, mint az Equans, a Bouygues csoporthoz tartozó vállalat leánycégeként működő Axima.
Eddig nem jelent meg olyan online bejegyzés, amelyben bárki magára vállalta volna a támadást. A nyilvánosan elérhető, nem megfelelően védett vezérlőszoftverek célba vétele mára bevett módszerré vált, mind az állami hátterű hackercsoportok, mind pedig az úgynevezett hacktivistaként fellépő csoportok körében. Utóbbiak gyakran kisebb-nagyobb mértékben államokhoz kötődnek. Franciaországban egyes csoportok például már magukra vállaltak olyan támadásokat, amelyek éttermi pénztárgépszoftvereket, illetve egy malom vízszintszabályozó rendszerét vették célba.
A párizsi ügyészség bejelentette, hogy saját kezdeményezésére vizsgálatot indít. Tájékoztatásuk szerint a nyomozást a kiberbűnözés elleni hivatal irányítja, és „annak feladata az áldozatok számba vétele, valamint az általuk jelentett károk, vagyis az élelmiszer-veszteségek és a károk közötti összefüggés megállapítása”. Sébastien Lecornu miniszterelnök hivatala közölte, hogy „haladéktalanul felkérte az információs rendszerek biztonságáért felelős nemzeti ügynökséget, hogy foglalkozzon az üggyel”. Christophe Hansen, az Európai Bizottság mezőgazdaságért és élelmiszerügyért felelős biztosa az X-en „határozottan” elítélte a kibertámadást, és „minden szinten fokozottabb figyelmet” sürgetett az „élelmiszer-biztonság” érdekében, miközben „az élelmiszerek fegyverként való felhasználása valósággá vált”.
Dezon abban reménykedik, hogy a héten újra fel tudja tölteni az üzlet polcait, mivel a rendszereket időközben ismét üzembe helyezték. Az Intermarché tanácsára azonban egyelőre nem csatlakoztatták őket újra a hálózathoz, hogy elkerüljék az újabb támadást. A szupermarketlánc szerint a normál működés helyreállítása több napot is igénybe vehet, amíg a beszerzési központok és a nagykereskedők eljuttatják az árut az üzletekbe.