SG.hu·
Hogyan tört fel egy hacker több tucat weboldalt MI-ügynökök és néhány ezer dollár segítségével?
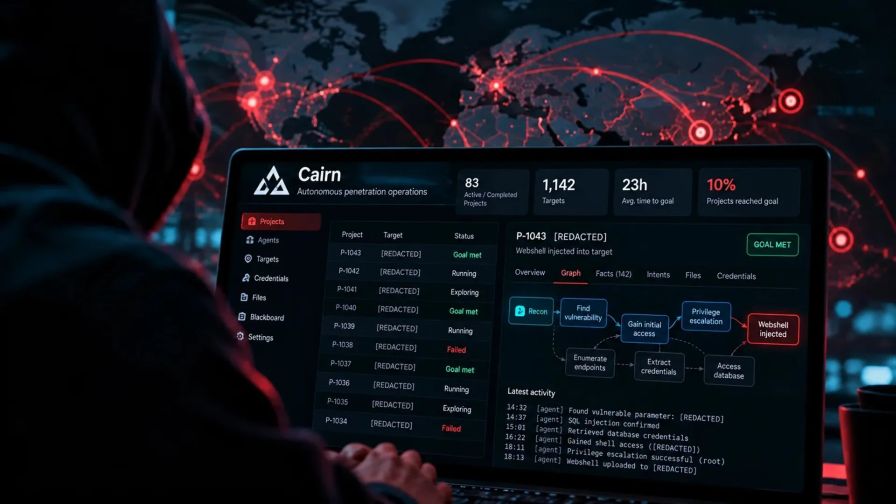
Az autonóm MI-eszközök képességei miatt világszerte egyre nagyobb az aggodalom. Egy a DeepSeek és a Claude Code segítségével végrehajtott támadássorozat megmutatta, hogy a kereskedelmi forgalomban elérhető MI rendszerek emberi beavatkozás nélkül is képesek összetett sérülékenységeket felderíteni és kihasználni.
Az elmúlt néhány hétben egy kiberbiztonsági kutató végignézte, ahogy egy kínaiul beszélő hacker több mint 100 vállalathoz tartozó weboldalra tört be, köztük a Deere mezőgazdasági gépgyártó, a SharkNinja háztartásigép-gyártó és a Cummins motorgyártó oldalaira. A hacker azonban szinte semmilyen munkát nem végzett személyesen. A kiberbűnöző ehelyett szinte teljes egészében a mesterséges intelligenciára bízta a hackertámadások sorozatát. Az MI-ügynököket arra utasította, hogy órákon át, önállóan vizsgálják át a célba vett weboldalakat, és törjenek be azokba - közölte Snorre Fagerland, a NorForge kiberbiztonsági vállalat vezető fenyegetéselemzője. Fagerland elmondta, hogy a hacker egyike volt azoknak, akiket akkor fedezett fel, amikor az interneten olyan, véletlenül nyilvánosan hozzáférhető Cairn-példányok után kutatott, amelyeken a hackerek által kedvelt, nyílt forráskódú MI-alapú problémamegoldó platform futott.
A Cairn egy nyílt forráskódú, MI-alapú problémamegoldó rendszer, amely képes önállóan megtervezni és végrehajtani egy összetett feladat megoldásához szükséges lépéseket. A rendszer több, MI által vezérelt ügynököt működtet, amelyek felosztják egymás között a feladat feltárását. Fagerland október 2-től kezdődően körülbelül két tucat olyan Cairn-példányt talált, amelyet rosszindulatú tevékenységekre használtak. Ezek lehetővé tették számára, hogy észrevétlenül a kiberbűnözők válla fölött leskelődjön, miközben azok szabadjára engedték MI-eszközeiket a világban. Fagerland szerint felfedezése a valós életből származó bizonyíték arra, hogy a kereskedelmi forgalomban elérhető MI-ügynökök emberi beavatkozás nélkül, az első lépéstől az utolsóig képesek összetett behatolásokat végrehajtani. Ez drámai mértékben növeli egyetlen rosszindulatú szereplő erejét. „Most már egy új világban élünk” - mondta Fagerland.
Nem ismert, hogy a behatolások milyen mértékben vezettek adatok jogosulatlan kinyeréséhez. A Deere közölte, hogy az incidenst követően „megtette a szükséges helyreállító intézkedéseket”, és „nincs arra utaló jel, hogy érzékeny információkhoz fértek volna hozzá”. A SharkNinja elmondta, hogy a támadás egy önálló weboldalt érintett, amely kizárólag a terméktámogatással kapcsolatos információkat tartalmazta, és a fenyegetést sikerült elhárítani. A Cummins közölte, hogy „vizsgálja az egyik külső szolgáltatója által üzemeltetett weboldal elleni lehetséges kibertámadásról szóló jelentést”. Két kisebb vállalkozás szintén elismerte, hogy rendszereit feltörték. A Cairn adataiban felsorolt többi áldozat nem válaszolt a megkeresésekre.
A Fagerland által megfigyelt hackerek egyike jelentős mennyiségű hitelkártyaadatot lopott el. Egy másik megpróbálta rávenni az MI-ügynököket, hogy kiraboljanak egy kriptovaluta-tőzsdét. A kínaiul beszélő hacker volt közülük a legaktívabb. Szeptember 25-én szabadjára engedte MI-ügynökökből álló hadseregét az Egyesült Államokban, Kanadában, Ausztráliában és Japánban működő e-kereskedelmi weboldalak ellen. Az utasításai tömörek voltak: kevesebb mint 100 kínai karakterben vázolta fel az általa előnyben részesített behatolási módszereket. A múlt hét végére az ügynökei több mint 1200 weboldal feltörésével próbálkoztak. A sikeres behatolásokhoz jellemzően körülbelül 23 órányi, a sérülékenységek felderítésére és kihasználására irányuló próbálkozásra volt szükség. Fagerland becslése szerint a kampány, amely a jelek alapján a kínai DeepSeek és az Anthropic Claude Code rendszerét vegyesen használta, hozzávetőleg 5000 dollár értékű tokent emésztett fel. Ez sikeres feltörésenként körülbelül 50 dollárt jelentett.
Fagerland - aki csaknem három évtizede dolgozik a kiberbiztonság területén - elmondta, hogy lenyűgözte néhány olyan technika, amelyet az ügynökök az áldozataik rendszereinek feltörésére alkalmaztak. Egy esetben, miután nem találtak sérülékenységet egy nagyvállalat nyilvánosan elérhető alkalmazásában, az MI-ügynökök digitális nyilvántartásokat böngésztek át, hogy megtalálják a kapcsolódó infrastruktúrát. Ezután felkutattak egy nyilvánosan elérhető vezérlőpanelt, felfedeztek egy nehezen észrevehető hibát az adatfeldolgozásában, majd órákon át tartó próbálkozás és hibakeresés után arról számoltak be, hogy kihasználták a sérülékenységet, és rávették a szervert rosszindulatú parancsok végrehajtására. „Nem egyszerű dolog ilyen megoldásokat kitalálni” - mondta Fagerland. „Ez nem kezdő hackerek szintje.”
Fagerland elmondta, hogy korábban azt feltételezte, a hackelésre használt MI-ügynököknek legalább némi emberi felügyeletre lesz szükségük. Mostanra azonban egyértelművé vált számára, hogy a technológia túllépett ezen a szinten. „A fejlődés ezen a területen elképesztő” - mondta. A Cairn alkotója - akinek közösségi médiás felhasználóneve „le1xia0” - egy nemrégiben az X-en közzétett bejegyzésében azt írta, hogy a platformja „innovatív, többügynökös architektúra, amelyet nem hackertámadások végrehajtására terveztek. Ha káros hackertámadások végrehajtására használják, az nem áll szándékomban”.
Az a képesség, hogy az MI-ügynökrendszerek önállóan képesek sérülékenységeket felderíteni, rendszerekbe behatolni és adatokat ellopni, világszerte egyre nagyobb aggodalmat kelt. A nagy MI-vállalatok által véletlenül szabadjára engedett, irányítás alól kikerült ügynökök már behatoltak kormányzati weboldalakra, és engedély nélküli manipulációkat hajtottak végre. Dél-Koreát és Japánt az elmúlt hetekben hackertámadások sorozata rázta meg, amelyekért a beszámolók szerint MI-t használó kiberbűnözők voltak felelősek.
Az MI-ügynökök egyre inkább a kiberbűnözői alvilág bevett eszközeivé válnak. Augusztusban az izraeli Gambit Security vállalat megállapította, hogy oroszul beszélő zsarolók a SpaceX Cursor nevű MI-eszközét használták fel hét szervezet rendszerébe való behatoláshoz. Szeptemberben a Gambit dokumentált egy MI-ügynökök által vezérelt támadássorozatot, amelynek során 25 vállalat rendszerét törték fel, és legalább 600 000 hitelkártyaadatot loptak el. A múlt héten a Bitsight kiberfelderítési vállalat arról számolt be, hogy a kiberbűnözői fórumokon ugrásszerűen megnőtt az autonóm ügynökök használatáról szóló eszmecserék száma.