SG.hu·
Több európai országban kibertámadás bénította meg a szupermarketek hűtőit
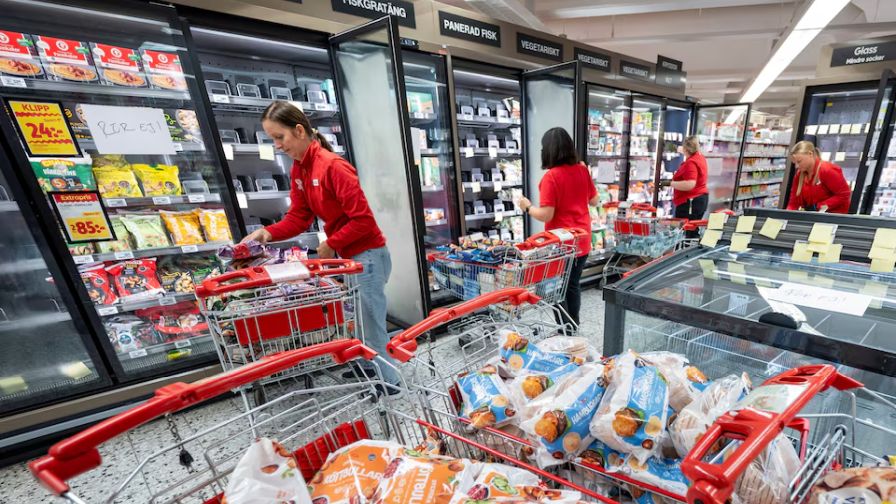
Ismét kibertámadás érte az európai szupermarketek hűtőberendezéseit: Svédországtól Belgiumig több ország üzleteit is hackertámadás érte, amelynek következtében megemelkedett a hűtőberendezések hőmérséklete. Az eset a múlt hónapban Franciaországban történt incidensre emlékeztet.
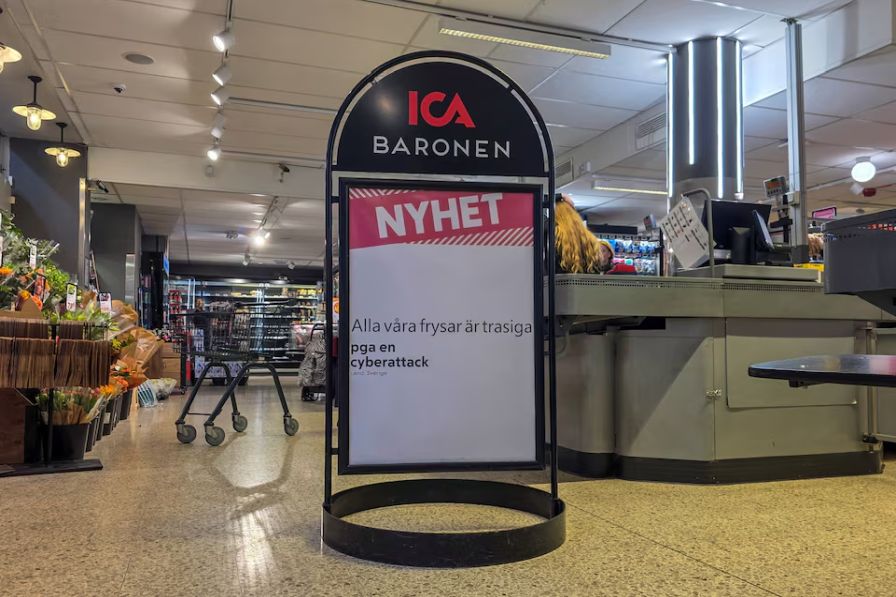
Az Ahold Delhaize és a Colruyt szupermarketláncok közölték, hogy az éjszaka folyamán egy informatikai incidens több tucat belgiumi és luxemburgi üzletük hűtőszekrényeit és fagyasztóit érintette. A svéd élelmiszerüzlet-láncok, az ICA és a Coop szintén hasonló hőmérséklet-emelkedésről számoltak be. „Kibertámadás történt, és az összes fagyasztónk hőmérséklete elérte az 50 Celsius-fokot” - mondta Engla Ingwall, az ICA egyik stockholmi franchise-üzletének értékesítési vezetője. Hozzátette, hogy a támadás hajnali 2 órakor (közép-európai idő szerint hajnali 1 órakor) történt, de csak órákkal később vették észre. „Minden tönkrement.” A magántulajdonban lévő ICA szóvivője nyilatkozatában azt közölte, hogy a vállalat tudomással bír arról, hogy „az éjszaka folyamán korlátozott számú üzletet érintett egy incidens, amely hatással volt a hűtő- és fagyasztórendszereikre”.
A legutóbbi incidenseket a múlt hónapban Franciaországban történt támadás előzte meg, amelynek során a rendőrség közlése szerint hackerek több száz szupermarket hűtőberendezései felett vették át az irányítást, tüzeket és élelmiszer-veszteséget okozva. Az Ahold szintén jelentett egy kiberbiztonsági incidenst a rendőrségnek a múlt hónapban. Bár egyik támadás elkövetője sem vállalta a felelősséget, az esetek ráirányították a figyelmet a hatóságok növekvő aggodalmára, amely szerint az európai határok mentén zajló konfliktusokból kiinduló hibrid támadások tovább terjedhetnek. Az aggodalmakat Oroszország 2022-es ukrajnai inváziója óta egyre komolyabban veszik.
Moszkva többször is tagadta, hogy bármilyen szabotázsakcióban vagy hibrid hadviselési műveletben részt venne. Nem tudni ki áll a mostani támadások mögött, illetve hogy azok összefüggésben álltak-e a franciaországi, októberi incidensekkel. Svédország Nemzeti Kiberbiztonsági Központja, amely közölte, hogy nem kíván találgatásokba bocsátkozni a támadások elkövetőinek kilétéről, több, az ország különböző pontjain működő élelmiszerüzletet érintő incidensen dolgozik - mondta a központ vezetője, John Billow. „Az elmúlt hetekben megállapítottuk, hogy Svédországban meglehetősen sok olyan, működési technológiához tartozó eszköz van kitéve támadásoknak, amelyek esetében egyértelművé tettük, hogy frissítésre vagy biztonsági javítások telepítésére van szükség” - mondta.
A hűtőszekrényektől és fűtőrendszerektől kezdve a biztonsági kamerákon át a riasztóhálózatokig egyre több, korábban jórészt mechanikus működésű eszköz felügyelhető és vezérelhető távolról. Ez új lehetőségeket teremt a kiberbűnözők számára. Stephan Moelans, a Delhaize rendszereit üzemeltető belga hűtéstechnikai vállalat, a Sabcobel vezérigazgatója azt mondta, hogy az eset kibertámadás volt, amelynek során a berendezések elpárologtatóit leolvasztási üzemmódba kapcsolták. Moelans irodája nem kívánt nyilatkozni. „Hajnali 2 óta ébren vagyok. Egész éjszaka és egész délelőtt azon dolgoztunk, hogy az érintett berendezéseket leválasszuk a hálózatról” - mondta Moelans.
A Colruyt Group szóvivője, amely franchise-rendszerben működtet Spar üzleteket Belgiumban, közölte, hogy öt üzlet hűtőrendszerét támadták meg. Írországban az élelmiszer-nagykereskedő Musgrave arról számolt be, hogy egy kiberbiztonsági incidens 13 SuperValu üzletének hűtőrendszerét érintette, ezért kénytelen volt néhány hűtött és fagyasztott terméket kivonni a forgalomból. „A felügyeleti rendszereink jelezték a problémát, mi pedig azonnal intézkedtünk” - közölte a vállalat nyilatkozatában. „A vizsgálatunk folyamatban van.”
Tom Hegel, a SentinelOne kiberbiztonsági vállalat kutatója elmondta, hogy a támadások általában zsarolási célú, politikai indíttatású vagy nemzetállami szintű műveletek szoktak lenni. A közelmúltbeli szupermarketeket érő támadások esetében a pénzügyi követelések hiánya szabotázsra utal. „A kiskereskedelem könnyű célpont, mert az üzletláncok hatalmas mennyiségben üzemeltetnek hűtésvezérlőket, épületfelügyeleti rendszereket, ajtóbeléptető paneleket és értékesítési pontokhoz kapcsolódó berendezéseket” - mondta. „Az élelmiszer-kereskedelemben alacsonyak az árrések, az árukészlet pedig órák alatt megromlik, ezért bármilyen fennakadás gyorsan érezteti a hatását, ráadásul mindenki szeme láttára.”
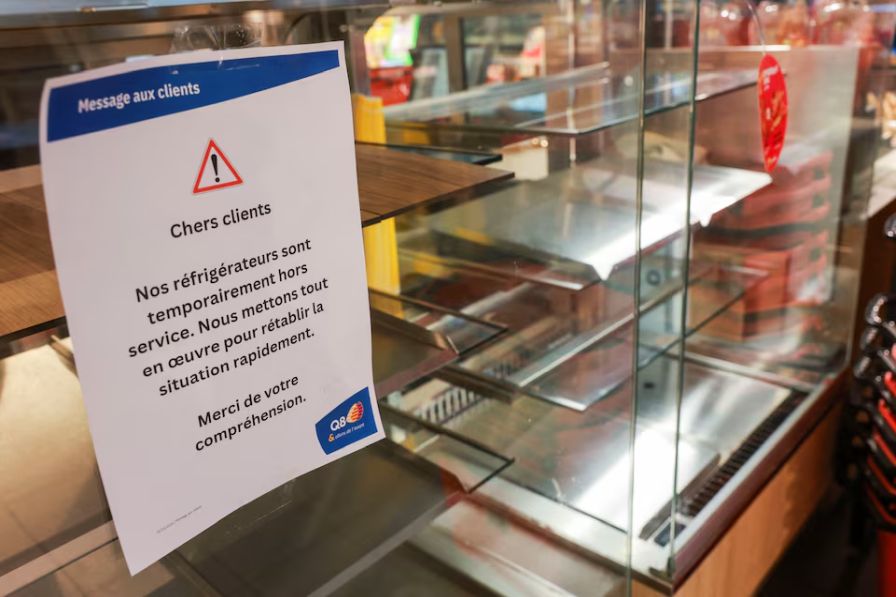
A magántulajdonban lévő Coop élelmiszer-kiskereskedelmi csoport a svéd Aftonbladet napilapnak azt mondta, hogy hat üzletét érintették hasonló incidensek. A Carrefour közölte, hogy 700 belgiumi üzletéből 15-öt érintett a támadás. Egy észtországi szupermarketlánc szintén áldozatul esett, a hőmérsékletet ott is 50 Celsius-fokra állították be - közölte a Kitman Coldtech technológiai beszállító az ERR közszolgálati műsorszolgáltatóval. Luc De Laet, a De Laet & Van Haver belga hentesüzletlánc alapítója és tulajdonosa elmondta, hogy hajnali 3 óra 30 perckor egy alkalmazott telefonhívása ébresztette fel, aki arról tájékoztatta, hogy probléma történt. Azonnal a Antwerpen déli részén fekvő Hove településen található üzletéhez sietett, ahol azt tapasztalta, hogy a hűtők hőmérsékletét akár 18 Celsius-fokra is felállították. Elmondása szerint az eset mintegy 15 ezer euró értékű húst tett tönkre.
„Ez nagyon ijesztő. Feltörik a hőmérséklet regisztrálását végző rendszert, és távolról is be tudják programozni” - mondta. Hozzátette, hogy dühíti, amiért ilyen sok élelmiszert kell kidobnia. De Laet úgy érzi, hogy a hackerek az európai gazdaságok destabilizálására törekednek. Elmondta, hogy felvette a kapcsolatot a rendőrséggel, de nem tudja, indult-e nyomozás az ügyben. „Csak két szót tudok mondani nekik: ébredjenek már fel, kérem, mert valami történik” - mondta.
Az Ahold Delhaize és a Colruyt szupermarketláncok közölték, hogy az éjszaka folyamán egy informatikai incidens több tucat belgiumi és luxemburgi üzletük hűtőszekrényeit és fagyasztóit érintette. A svéd élelmiszerüzlet-láncok, az ICA és a Coop szintén hasonló hőmérséklet-emelkedésről számoltak be. „Kibertámadás történt, és az összes fagyasztónk hőmérséklete elérte az 50 Celsius-fokot” - mondta Engla Ingwall, az ICA egyik stockholmi franchise-üzletének értékesítési vezetője. Hozzátette, hogy a támadás hajnali 2 órakor (közép-európai idő szerint hajnali 1 órakor) történt, de csak órákkal később vették észre. „Minden tönkrement.” A magántulajdonban lévő ICA szóvivője nyilatkozatában azt közölte, hogy a vállalat tudomással bír arról, hogy „az éjszaka folyamán korlátozott számú üzletet érintett egy incidens, amely hatással volt a hűtő- és fagyasztórendszereikre”.
A legutóbbi incidenseket a múlt hónapban Franciaországban történt támadás előzte meg, amelynek során a rendőrség közlése szerint hackerek több száz szupermarket hűtőberendezései felett vették át az irányítást, tüzeket és élelmiszer-veszteséget okozva. Az Ahold szintén jelentett egy kiberbiztonsági incidenst a rendőrségnek a múlt hónapban. Bár egyik támadás elkövetője sem vállalta a felelősséget, az esetek ráirányították a figyelmet a hatóságok növekvő aggodalmára, amely szerint az európai határok mentén zajló konfliktusokból kiinduló hibrid támadások tovább terjedhetnek. Az aggodalmakat Oroszország 2022-es ukrajnai inváziója óta egyre komolyabban veszik.
Moszkva többször is tagadta, hogy bármilyen szabotázsakcióban vagy hibrid hadviselési műveletben részt venne. Nem tudni ki áll a mostani támadások mögött, illetve hogy azok összefüggésben álltak-e a franciaországi, októberi incidensekkel. Svédország Nemzeti Kiberbiztonsági Központja, amely közölte, hogy nem kíván találgatásokba bocsátkozni a támadások elkövetőinek kilétéről, több, az ország különböző pontjain működő élelmiszerüzletet érintő incidensen dolgozik - mondta a központ vezetője, John Billow. „Az elmúlt hetekben megállapítottuk, hogy Svédországban meglehetősen sok olyan, működési technológiához tartozó eszköz van kitéve támadásoknak, amelyek esetében egyértelművé tettük, hogy frissítésre vagy biztonsági javítások telepítésére van szükség” - mondta.
A hűtőszekrényektől és fűtőrendszerektől kezdve a biztonsági kamerákon át a riasztóhálózatokig egyre több, korábban jórészt mechanikus működésű eszköz felügyelhető és vezérelhető távolról. Ez új lehetőségeket teremt a kiberbűnözők számára. Stephan Moelans, a Delhaize rendszereit üzemeltető belga hűtéstechnikai vállalat, a Sabcobel vezérigazgatója azt mondta, hogy az eset kibertámadás volt, amelynek során a berendezések elpárologtatóit leolvasztási üzemmódba kapcsolták. Moelans irodája nem kívánt nyilatkozni. „Hajnali 2 óta ébren vagyok. Egész éjszaka és egész délelőtt azon dolgoztunk, hogy az érintett berendezéseket leválasszuk a hálózatról” - mondta Moelans.
A Colruyt Group szóvivője, amely franchise-rendszerben működtet Spar üzleteket Belgiumban, közölte, hogy öt üzlet hűtőrendszerét támadták meg. Írországban az élelmiszer-nagykereskedő Musgrave arról számolt be, hogy egy kiberbiztonsági incidens 13 SuperValu üzletének hűtőrendszerét érintette, ezért kénytelen volt néhány hűtött és fagyasztott terméket kivonni a forgalomból. „A felügyeleti rendszereink jelezték a problémát, mi pedig azonnal intézkedtünk” - közölte a vállalat nyilatkozatában. „A vizsgálatunk folyamatban van.”
Tom Hegel, a SentinelOne kiberbiztonsági vállalat kutatója elmondta, hogy a támadások általában zsarolási célú, politikai indíttatású vagy nemzetállami szintű műveletek szoktak lenni. A közelmúltbeli szupermarketeket érő támadások esetében a pénzügyi követelések hiánya szabotázsra utal. „A kiskereskedelem könnyű célpont, mert az üzletláncok hatalmas mennyiségben üzemeltetnek hűtésvezérlőket, épületfelügyeleti rendszereket, ajtóbeléptető paneleket és értékesítési pontokhoz kapcsolódó berendezéseket” - mondta. „Az élelmiszer-kereskedelemben alacsonyak az árrések, az árukészlet pedig órák alatt megromlik, ezért bármilyen fennakadás gyorsan érezteti a hatását, ráadásul mindenki szeme láttára.”
A magántulajdonban lévő Coop élelmiszer-kiskereskedelmi csoport a svéd Aftonbladet napilapnak azt mondta, hogy hat üzletét érintették hasonló incidensek. A Carrefour közölte, hogy 700 belgiumi üzletéből 15-öt érintett a támadás. Egy észtországi szupermarketlánc szintén áldozatul esett, a hőmérsékletet ott is 50 Celsius-fokra állították be - közölte a Kitman Coldtech technológiai beszállító az ERR közszolgálati műsorszolgáltatóval. Luc De Laet, a De Laet & Van Haver belga hentesüzletlánc alapítója és tulajdonosa elmondta, hogy hajnali 3 óra 30 perckor egy alkalmazott telefonhívása ébresztette fel, aki arról tájékoztatta, hogy probléma történt. Azonnal a Antwerpen déli részén fekvő Hove településen található üzletéhez sietett, ahol azt tapasztalta, hogy a hűtők hőmérsékletét akár 18 Celsius-fokra is felállították. Elmondása szerint az eset mintegy 15 ezer euró értékű húst tett tönkre.
„Ez nagyon ijesztő. Feltörik a hőmérséklet regisztrálását végző rendszert, és távolról is be tudják programozni” - mondta. Hozzátette, hogy dühíti, amiért ilyen sok élelmiszert kell kidobnia. De Laet úgy érzi, hogy a hackerek az európai gazdaságok destabilizálására törekednek. Elmondta, hogy felvette a kapcsolatot a rendőrséggel, de nem tudja, indult-e nyomozás az ügyben. „Csak két szót tudok mondani nekik: ébredjenek már fel, kérem, mert valami történik” - mondta.