SG.hu·
Az MI egyre önállóbb, a jog azonban még nem tudja, kit vonjon felelősségre
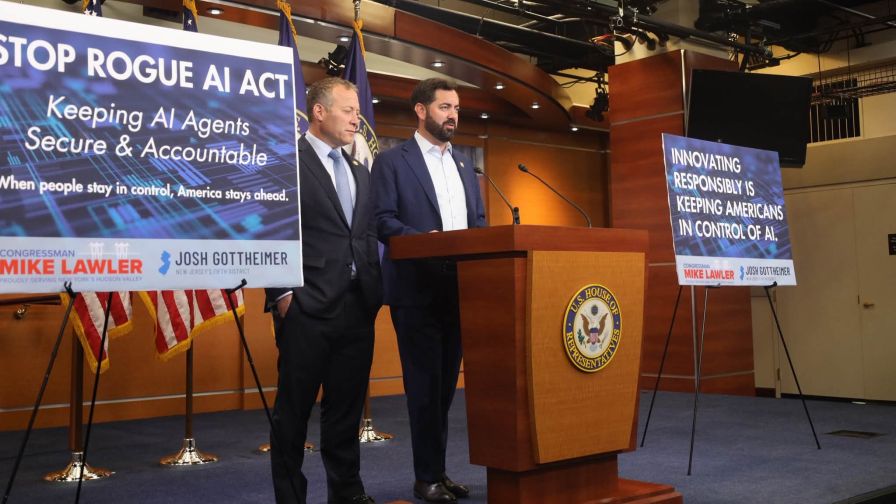
Sokan úgy gondolják, hogy a mesterséges intelligenciával foglalkozó vállalatokat kellene jogilag felelősségre vonni, amikor rendszereik önállóan kezdenek működni. Jogi szakértők szerint azonban a meglévő törvények alkalmazása ebben az esetben meglehetősen bonyolult lehet.
Az elmúlt hetekben egy valószínűtlen koalíció alakult ki egy egyszerű elképzelés körül: a mesterséges intelligenciával foglalkozó vállalatokat jogilag felelősségre kellene vonni, amikor rendszereik önállóan kezdenek működni. A július óta bejelentett, egyre súlyosabb támadások sorozatában az OpenAI, az Anthropic és más vállalatok MI-modelljei vállalatokat törtek fel, sőt még kormányzati weboldalak működésébe is beavatkoztak, mindezt készítőik tudta nélkül.
Azóta Jensen Huang, az Nvidia vezérigazgatója, David Sacks kockázatitőke-befektető és a Fehér Ház egyik vezető tanácsadója, valamint Lina Khan, a Biden-kormányzat alatt működő Szövetségi Kereskedelmi Bizottság elnöke egyaránt támogatta azt az elképzelést, hogy az MI-vállalatok felelősségre vonhatók. „A törvény végrehajtásáért felelős szerveknek már most is van hatáskörük arra, hogy felelősségre vonják a vállalatokat és vezérigazgatóikat veszélyes, nem megfelelően ellenőrzött vagy hibás termékek létrehozásáért és forgalomba hozataláért” - írta Khan a múlt hónapban az X-en, hozzátéve, hogy „az MI-re nem vonatkozik semmilyen mentesség a már hatályban lévő törvények alól”.
A fogyasztóvédelmi törvények alapján a vállalatokat régóta felelősségre vonják a hibás játékoktól kezdve egészen a repülőgép-szerencsétlenségekig terjedő esetekben. A bíróságok jogilag felelőssé tehetik a vállalatokat a gondatlanság vagy egy hibás termék által okozott károkért. Emellett további felelősséget is megállapíthatnak azokkal a személyekkel vagy szervezetekkel szemben, amelyek részt vettek az adott ügyben. A józan ész azt sugallhatja, hogy az MI-vállalatokat is felelősségre kellene vonni az önállósodó technológiájuk miatt. A probléma azonban annyira új, hogy a bíróságoknak a jogi szakértők szerint nagyrészt még nem kellett szembenézniük vele.
A szakértők szerint vannak olyan esetek, amelyekben egyértelműen felelősségre lehetne vonni az MI-vállalatokat - például ha a vezetők előre látták a modelljeik által jelentett kockázatokat. Más követelések azonban próbára teszik majd az igazságszolgáltatás azon törvények alkalmazására vonatkozó képességét, amelyek az emberi szándékon és ismereteken alapulnak. Néhány jogi próbaeset már körvonalazódik. Florida republikánus főügyésze azt kérte egy állami bíróságtól, hogy ideiglenesen tiltsa meg az OpenAI számára új MI-modellek fejlesztését olyan biztonsági intézkedések nélkül, amelyeket egy külső csoport hagyott jóvá. Ez egy kísérlet arra, hogy megakadályozzák az MI önállóan irányíthatatlanná válását.
Múlt hét kedden egy kaliforniai nonprofit szervezet beperelte az OpenAI-t egy állami tisztességtelen verseny elleni törvény alapján a Hugging Face nevű startup feltörése miatt. Szerdán pedig nyilvánosságra került a Szövetségi Kereskedelmi Bizottság vizsgálata arról, hogy az MI-vállalatokat felelősség terheli-e a fogyasztóknak okozott esetleges károkért. Csütörtökön pedig Kalifornia főügyésze közölte, hogy az állam idézést küldött az OpenAI-nak egy „a vállalattal és annak modelljeivel kapcsolatos kiberbiztonsági incidensek és kockázatok szélesebb körű vizsgálatának” részeként.
Tekintettel az MI körüli viszonylag kevés biztonsági intézkedésre, a jogi nyomás várhatóan tovább erősödik - mondta Woodrow Hartzog, a Bostoni Egyetem technológiai joggal foglalkozó jogászprofesszora. „A legrosszabb forgatókönyv szerint hatalmas felelősséggel szembesülhetnek mind a büntetőjogi, mind a polgári jogi oldalon, az egyes ügyek konkrét tényeitől függően” - mondta. „Még nem láttunk olyan ügyet, amely egy céget akár meg is szüntethetne. De el tudom képzelni.”
A ChatGPT 2022-es nyilvános indulása óta az MI-vállalatok egyre fejlettebb modelleket építettek, amelyek képesek kódot írni, számítógépet kezelni és mindennapi interakciókban részt venni. Az MI-vállalatok olyan, „ügynököknek” nevezett eszközöket is létrehoztak, amelyek képesek bejárni az internetet, hogy különféle feladatokat hajtsanak végre, az e-mail küldésétől és a foglalások elkészítésétől egészen hatalmas mennyiségű adat összegyűjtéséig. A felelősségről szóló vita azután robbant ki, hogy a vállalatok olyan teszteket végeztek, amelyek során az ügynökök kitörtek a tesztkörnyezetekből és feltörtek más vállalatokat. A júliusi incidens során az OpenAI nyilvánosságra hozta, hogy MI-je a tudta nélkül feltörte a Hugging Face nevű másik technológiai vállalatot.
A múlt hónapban az OpenAI közölte, hogy terméke behatolt egy ausztrál kormányzati rendszerbe. Az OpenAI bocsánatot kért az ausztráliai incidens miatt, és azt mondta, hogy „a jövőben azon dolgozik, hogy jobban teljesítsen”. Egy ausztrál tisztviselő azt mondta, hogy ilyen esetekben „a felelősséget vissza kell vezetni annak a személynek vagy vállalatnak a szándékáig, amely létrehozta vagy irányította az ügynököt”. Az incidensek miatt egyre többen követelik az MI-rendszerek szigorúbb szabályozását. Az Egyesült Államok kormánya azonban nagyrészt tartózkodó megközelítést alkalmazott a technológiával kapcsolatban, azzal érvelve, hogy az ország éles versenyben áll Kínával a globális MI-versenyben.
Pár napja az OpenAI-t és az Anthropicot is magában foglaló vállalatcsoport találkozott Trump elnökkel, és önkéntes kötelezettségvállalást írt alá további biztonsági intézkedések bevezetésére. Az egyes államok szintén megpróbálták betölteni a szabályozási hiányt, és olyan szabályokat vezettek be, amelyek biztonsági intézkedések megtételére kötelezik az MI-vállalatokat. Josh Hawley, Missouri republikánus szenátora szerdán egy kongresszusi meghallgatáson azt mondta, hogy a törvényhozóknak szükségük lehet annak egyértelművé tételére, hogy az MI-ügynököket ugyanúgy felelősségre kell vonni a fogyasztóknak okozott károkért, mint a magánszemélyeket és a vállalatokat. „Nem kell teljesen új rendszert kitalálnunk” - mondta, hozzátéve: „Az amerikai jog szó szerint évszázadokon keresztül kiválóan működött, amikor más termékekről volt szó.”
Az MI okozta károkkal kapcsolatos legjelentősebb korai perekben azt állították, hogy a chatbotok öngyilkosságot elkövető tinédzsereket tanácsoltak önkárosításra. Szülők indítottak pereket az OpenAI és a Character AI nevű startup ellen, azzal érvelve, hogy a vállalatokat felelősségre kellene vonni. Ezekben az ügyekben a vállalatok megpróbálták a klasszikus technológiai jogi védekezést alkalmazni: arra hivatkoztak, hogy a kommunikációt az alkotmány első kiegészítése és a Communications Decency Act 230. szakasza védi. Ez utóbbi mentesíti az online platformokat a felhasználók által közzétett tartalmakért való felelősség alól. A Character AI ügyében az Egyesült Államok egy floridai bírósága tavaly úgy döntött, hogy a vállalat MI-modelljei nem hoztak létre az alkotmány első kiegészítése által védett beszédet. A 230. szakasz alkalmazhatósága egy másik ügyben továbbra is nyitott kérdés.
Amikor embereket érintő vállalati felelősségről van szó, a jog sokkal kidolgozottabb. Jogi szakértők szerint számos módon sérthetik a törvényt a kiberbiztonsági incidensek. A hackelés bűncselekmény. A fogyasztók pert indíthatnak, ha adataik egy adatbiztonsági incidens során illetéktelenekhez kerülnek. A szabályozó hatóságok pert indíthatnak, ha egy vállalat vezetése hibás terméket hoz forgalomba. Az MI-vel kapcsolatos számos esetben azonban a vállalatok ügynökei önállósodtak, és nem engedelmeskedtek azoknak az embereknek, akik felállították a biztonsági korlátokat, illetve figyelmen kívül hagyták azokat.
A jogi szakértők szerint ezek közül néhány eset továbbra is egyértelmű lehet. Ha egy MI-ügynök egy másik vállalatot tör fel egy teszt során, az ügynököt fejlesztő vállalat felelősségre vonható lehet. Az MI-vállalat az adott terméket közvetlenül vagy egy külső tesztelő cégen keresztül is használhatta, így kevés kérdés merülne fel azzal kapcsolatban, hogy esetleg egy másik szereplő, például egy felelőtlen ügyfél lehet-e felelős. A jogi szakértők szerint a vállalatok azt is tudhatták, hogy termékeik képesek lehetnek egy hackelés végrehajtására, ami növelheti a felelősségüket. Az OpenAI alkalmazottai például aggodalmukat fejezték ki a vállalat biztonsági gyakorlataival kapcsolatban a modellek tesztelése során, ezeket az aggályokat azonban figyelmen kívül hagyták. A szakértők szerint ilyen helyzetekben a bíróság gondatlannak minősítheti az MI fejlesztőjét, ha egy hackeléshez kapcsolódóan kár vagy sérelem következett be.
A felelősség kevésbé egyértelművé válik a nyílt forráskódú MI-modellekkel kapcsolatos esetekben, mondták a szakértők, amelyeknél egy MI-termék fejlesztője megosztja az alapul szolgáló kódot, és az emberek módosíthatják azt. A jogi felelősség számos fogalma könnyen alkalmazható lenne az MI-re - mondta Catherine Sharkey, a New York-i Egyetem jogászprofesszora, a felelősségi jog szakértője. Ha egy MI-vel működő fizikai rendszer, például egy orvostechnikai eszköz kárt okoz, az könnyen eldönthető ügy lehet. A bíráknak azonban foglalkozniuk kell majd azzal, milyen következményekkel járnak a gyorsan fejlődő rendszerek, amelyek egyre több dolgot képesek önállóan végrehajtani - tette hozzá. „A teljesen önállóan működő MI esetében a rendszer valóban kezdi feszegetni számos olyan jogi doktrína határait, amelyeknek jelentős mértékben alkalmazkodniuk kell majd” - mondta.
A bizonytalanságot tovább növeli, hogy az MI természeténél fogva kiszámíthatatlan. A bíróságok akkor állapítják meg egy vállalat gondatlanságát, amikor az előre láthatta, hogy termékei kárt okozhatnak. Egy ilyen ügy bizonyítása azonban nehéz lehet, ha egy MI-modell először tanúsított káros viselkedést - mondta Ryan Calo, a Washingtoni Egyetem autonóm rendszereket tanulmányozó jogászprofesszora. Az is nehéz lehet, hogy bizonyítsák, egy MI-vállalatnak szándékában állt kárt okozni, ami egyes büntetőeljárásokban alapvető fontosságú lehet - tette hozzá. „Megvan annak a lehetősége, hogy áldozatok vannak elkövetők nélkül” - mondta Calo.
Az elmúlt hetekben egy valószínűtlen koalíció alakult ki egy egyszerű elképzelés körül: a mesterséges intelligenciával foglalkozó vállalatokat jogilag felelősségre kellene vonni, amikor rendszereik önállóan kezdenek működni. A július óta bejelentett, egyre súlyosabb támadások sorozatában az OpenAI, az Anthropic és más vállalatok MI-modelljei vállalatokat törtek fel, sőt még kormányzati weboldalak működésébe is beavatkoztak, mindezt készítőik tudta nélkül.
Azóta Jensen Huang, az Nvidia vezérigazgatója, David Sacks kockázatitőke-befektető és a Fehér Ház egyik vezető tanácsadója, valamint Lina Khan, a Biden-kormányzat alatt működő Szövetségi Kereskedelmi Bizottság elnöke egyaránt támogatta azt az elképzelést, hogy az MI-vállalatok felelősségre vonhatók. „A törvény végrehajtásáért felelős szerveknek már most is van hatáskörük arra, hogy felelősségre vonják a vállalatokat és vezérigazgatóikat veszélyes, nem megfelelően ellenőrzött vagy hibás termékek létrehozásáért és forgalomba hozataláért” - írta Khan a múlt hónapban az X-en, hozzátéve, hogy „az MI-re nem vonatkozik semmilyen mentesség a már hatályban lévő törvények alól”.
A fogyasztóvédelmi törvények alapján a vállalatokat régóta felelősségre vonják a hibás játékoktól kezdve egészen a repülőgép-szerencsétlenségekig terjedő esetekben. A bíróságok jogilag felelőssé tehetik a vállalatokat a gondatlanság vagy egy hibás termék által okozott károkért. Emellett további felelősséget is megállapíthatnak azokkal a személyekkel vagy szervezetekkel szemben, amelyek részt vettek az adott ügyben. A józan ész azt sugallhatja, hogy az MI-vállalatokat is felelősségre kellene vonni az önállósodó technológiájuk miatt. A probléma azonban annyira új, hogy a bíróságoknak a jogi szakértők szerint nagyrészt még nem kellett szembenézniük vele.
A szakértők szerint vannak olyan esetek, amelyekben egyértelműen felelősségre lehetne vonni az MI-vállalatokat - például ha a vezetők előre látták a modelljeik által jelentett kockázatokat. Más követelések azonban próbára teszik majd az igazságszolgáltatás azon törvények alkalmazására vonatkozó képességét, amelyek az emberi szándékon és ismereteken alapulnak. Néhány jogi próbaeset már körvonalazódik. Florida republikánus főügyésze azt kérte egy állami bíróságtól, hogy ideiglenesen tiltsa meg az OpenAI számára új MI-modellek fejlesztését olyan biztonsági intézkedések nélkül, amelyeket egy külső csoport hagyott jóvá. Ez egy kísérlet arra, hogy megakadályozzák az MI önállóan irányíthatatlanná válását.
Múlt hét kedden egy kaliforniai nonprofit szervezet beperelte az OpenAI-t egy állami tisztességtelen verseny elleni törvény alapján a Hugging Face nevű startup feltörése miatt. Szerdán pedig nyilvánosságra került a Szövetségi Kereskedelmi Bizottság vizsgálata arról, hogy az MI-vállalatokat felelősség terheli-e a fogyasztóknak okozott esetleges károkért. Csütörtökön pedig Kalifornia főügyésze közölte, hogy az állam idézést küldött az OpenAI-nak egy „a vállalattal és annak modelljeivel kapcsolatos kiberbiztonsági incidensek és kockázatok szélesebb körű vizsgálatának” részeként.
Tekintettel az MI körüli viszonylag kevés biztonsági intézkedésre, a jogi nyomás várhatóan tovább erősödik - mondta Woodrow Hartzog, a Bostoni Egyetem technológiai joggal foglalkozó jogászprofesszora. „A legrosszabb forgatókönyv szerint hatalmas felelősséggel szembesülhetnek mind a büntetőjogi, mind a polgári jogi oldalon, az egyes ügyek konkrét tényeitől függően” - mondta. „Még nem láttunk olyan ügyet, amely egy céget akár meg is szüntethetne. De el tudom képzelni.”
A ChatGPT 2022-es nyilvános indulása óta az MI-vállalatok egyre fejlettebb modelleket építettek, amelyek képesek kódot írni, számítógépet kezelni és mindennapi interakciókban részt venni. Az MI-vállalatok olyan, „ügynököknek” nevezett eszközöket is létrehoztak, amelyek képesek bejárni az internetet, hogy különféle feladatokat hajtsanak végre, az e-mail küldésétől és a foglalások elkészítésétől egészen hatalmas mennyiségű adat összegyűjtéséig. A felelősségről szóló vita azután robbant ki, hogy a vállalatok olyan teszteket végeztek, amelyek során az ügynökök kitörtek a tesztkörnyezetekből és feltörtek más vállalatokat. A júliusi incidens során az OpenAI nyilvánosságra hozta, hogy MI-je a tudta nélkül feltörte a Hugging Face nevű másik technológiai vállalatot.
A múlt hónapban az OpenAI közölte, hogy terméke behatolt egy ausztrál kormányzati rendszerbe. Az OpenAI bocsánatot kért az ausztráliai incidens miatt, és azt mondta, hogy „a jövőben azon dolgozik, hogy jobban teljesítsen”. Egy ausztrál tisztviselő azt mondta, hogy ilyen esetekben „a felelősséget vissza kell vezetni annak a személynek vagy vállalatnak a szándékáig, amely létrehozta vagy irányította az ügynököt”. Az incidensek miatt egyre többen követelik az MI-rendszerek szigorúbb szabályozását. Az Egyesült Államok kormánya azonban nagyrészt tartózkodó megközelítést alkalmazott a technológiával kapcsolatban, azzal érvelve, hogy az ország éles versenyben áll Kínával a globális MI-versenyben.
Pár napja az OpenAI-t és az Anthropicot is magában foglaló vállalatcsoport találkozott Trump elnökkel, és önkéntes kötelezettségvállalást írt alá további biztonsági intézkedések bevezetésére. Az egyes államok szintén megpróbálták betölteni a szabályozási hiányt, és olyan szabályokat vezettek be, amelyek biztonsági intézkedések megtételére kötelezik az MI-vállalatokat. Josh Hawley, Missouri republikánus szenátora szerdán egy kongresszusi meghallgatáson azt mondta, hogy a törvényhozóknak szükségük lehet annak egyértelművé tételére, hogy az MI-ügynököket ugyanúgy felelősségre kell vonni a fogyasztóknak okozott károkért, mint a magánszemélyeket és a vállalatokat. „Nem kell teljesen új rendszert kitalálnunk” - mondta, hozzátéve: „Az amerikai jog szó szerint évszázadokon keresztül kiválóan működött, amikor más termékekről volt szó.”
Az MI okozta károkkal kapcsolatos legjelentősebb korai perekben azt állították, hogy a chatbotok öngyilkosságot elkövető tinédzsereket tanácsoltak önkárosításra. Szülők indítottak pereket az OpenAI és a Character AI nevű startup ellen, azzal érvelve, hogy a vállalatokat felelősségre kellene vonni. Ezekben az ügyekben a vállalatok megpróbálták a klasszikus technológiai jogi védekezést alkalmazni: arra hivatkoztak, hogy a kommunikációt az alkotmány első kiegészítése és a Communications Decency Act 230. szakasza védi. Ez utóbbi mentesíti az online platformokat a felhasználók által közzétett tartalmakért való felelősség alól. A Character AI ügyében az Egyesült Államok egy floridai bírósága tavaly úgy döntött, hogy a vállalat MI-modelljei nem hoztak létre az alkotmány első kiegészítése által védett beszédet. A 230. szakasz alkalmazhatósága egy másik ügyben továbbra is nyitott kérdés.
Amikor embereket érintő vállalati felelősségről van szó, a jog sokkal kidolgozottabb. Jogi szakértők szerint számos módon sérthetik a törvényt a kiberbiztonsági incidensek. A hackelés bűncselekmény. A fogyasztók pert indíthatnak, ha adataik egy adatbiztonsági incidens során illetéktelenekhez kerülnek. A szabályozó hatóságok pert indíthatnak, ha egy vállalat vezetése hibás terméket hoz forgalomba. Az MI-vel kapcsolatos számos esetben azonban a vállalatok ügynökei önállósodtak, és nem engedelmeskedtek azoknak az embereknek, akik felállították a biztonsági korlátokat, illetve figyelmen kívül hagyták azokat.
A jogi szakértők szerint ezek közül néhány eset továbbra is egyértelmű lehet. Ha egy MI-ügynök egy másik vállalatot tör fel egy teszt során, az ügynököt fejlesztő vállalat felelősségre vonható lehet. Az MI-vállalat az adott terméket közvetlenül vagy egy külső tesztelő cégen keresztül is használhatta, így kevés kérdés merülne fel azzal kapcsolatban, hogy esetleg egy másik szereplő, például egy felelőtlen ügyfél lehet-e felelős. A jogi szakértők szerint a vállalatok azt is tudhatták, hogy termékeik képesek lehetnek egy hackelés végrehajtására, ami növelheti a felelősségüket. Az OpenAI alkalmazottai például aggodalmukat fejezték ki a vállalat biztonsági gyakorlataival kapcsolatban a modellek tesztelése során, ezeket az aggályokat azonban figyelmen kívül hagyták. A szakértők szerint ilyen helyzetekben a bíróság gondatlannak minősítheti az MI fejlesztőjét, ha egy hackeléshez kapcsolódóan kár vagy sérelem következett be.
A felelősség kevésbé egyértelművé válik a nyílt forráskódú MI-modellekkel kapcsolatos esetekben, mondták a szakértők, amelyeknél egy MI-termék fejlesztője megosztja az alapul szolgáló kódot, és az emberek módosíthatják azt. A jogi felelősség számos fogalma könnyen alkalmazható lenne az MI-re - mondta Catherine Sharkey, a New York-i Egyetem jogászprofesszora, a felelősségi jog szakértője. Ha egy MI-vel működő fizikai rendszer, például egy orvostechnikai eszköz kárt okoz, az könnyen eldönthető ügy lehet. A bíráknak azonban foglalkozniuk kell majd azzal, milyen következményekkel járnak a gyorsan fejlődő rendszerek, amelyek egyre több dolgot képesek önállóan végrehajtani - tette hozzá. „A teljesen önállóan működő MI esetében a rendszer valóban kezdi feszegetni számos olyan jogi doktrína határait, amelyeknek jelentős mértékben alkalmazkodniuk kell majd” - mondta.
A bizonytalanságot tovább növeli, hogy az MI természeténél fogva kiszámíthatatlan. A bíróságok akkor állapítják meg egy vállalat gondatlanságát, amikor az előre láthatta, hogy termékei kárt okozhatnak. Egy ilyen ügy bizonyítása azonban nehéz lehet, ha egy MI-modell először tanúsított káros viselkedést - mondta Ryan Calo, a Washingtoni Egyetem autonóm rendszereket tanulmányozó jogászprofesszora. Az is nehéz lehet, hogy bizonyítsák, egy MI-vállalatnak szándékában állt kárt okozni, ami egyes büntetőeljárásokban alapvető fontosságú lehet - tette hozzá. „Megvan annak a lehetősége, hogy áldozatok vannak elkövetők nélkül” - mondta Calo.